Tools/KI-Agenten
Claude Code: der Coding-Agent im Terminal, im Test
Claude Code im Test: Erweiterungspunkte, echte Kosten pro Entwickler und die genaue Grenze der Bash-Sandbox.
- Art
- Coding agent
- Preis
- Free · pay per API token
Balázs Csorba··10 Min. Lesezeit
- Terminal agent
- Hooks
- Subagents
- MCP
- Sandbox
Das Wichtigste in Kürze
- Version 2.1.292 erschien am 6. Oktober 2026, und das Changelog listet fast täglich Releases – eine gepinnte Version in der CI ist Dauerarbeit, kein einmaliger Schritt.
- Sechs Mechanismen erweitern den Loop – CLAUDE.md, Skills, Subagents, MCP, Hooks und Plugins – und die Verwendung des falschen ist der häufigste Konfigurationsfehler.
- Berechtigungsregeln setzt der Client durch, nicht das Modell; nur ein PreToolUse-Hook wirkt daher auch im Modus bypassPermissions.
- Die Bash-Sandbox deckt nur Bash-, PowerShell- und Monitor-Kommandos ab; Datei-Tools, MCP-Server, Hooks und Language-Server laufen außerhalb.
- Anthropics eigene Kostendokumentation nennt rund 13 US-Dollar pro Entwickler und aktivem Tag im Mittel, bei 90 Prozent unter 30 Dollar.
Claude Code ist Anthropics terminalorientierter Coding-Agent: eine CLI, die ein Repository liest, Dateien ändert, Kommandos ausführt und das Ergebnis iterativ verbessert, mit den Claude-Modellen dahinter. Nach der Dokumentation ist er die vollständigste Agent-Harness auf dem Markt, und der Grund ist nicht das Modell, sondern die sechs Erweiterungsmechanismen rund um den Loop. Der Preis dieser Vollständigkeit ist eine Konfigurationsfläche, die groß genug ist, um sie falsch einzustellen, und ein Release-Takt – 2.1.292 erschien am 6. Oktober 2026 –, der das Pinnen von Versionen zu dauerhafter Arbeit macht. Eine Empfehlung – mit einem Vorbehalt: den Abschnitt zur Sicherheit vor dem ersten unbeaufsichtigten Lauf lesen.
Er konkurriert mit Cursor, GitHub Copilot und der Codex-CLI, und er ist der einzige der vier, bei dem der Agent die Anwendung selbst ist und nicht ein Feature eines Editors. Das zählt auf großen Repositories, denn der Agent bekommt den ganzen Arbeitsbaum, die Shell und die Git-Historie statt dessen, was gerade in einem Tab offen ist. Der Preis ist die Oberfläche: Ein Terminal ist ein schlechter Ort, um einen Diff zu lesen, und genau deshalb gibt es die Erweiterungen für VS Code und JetBrains.
Was er tatsächlich ist
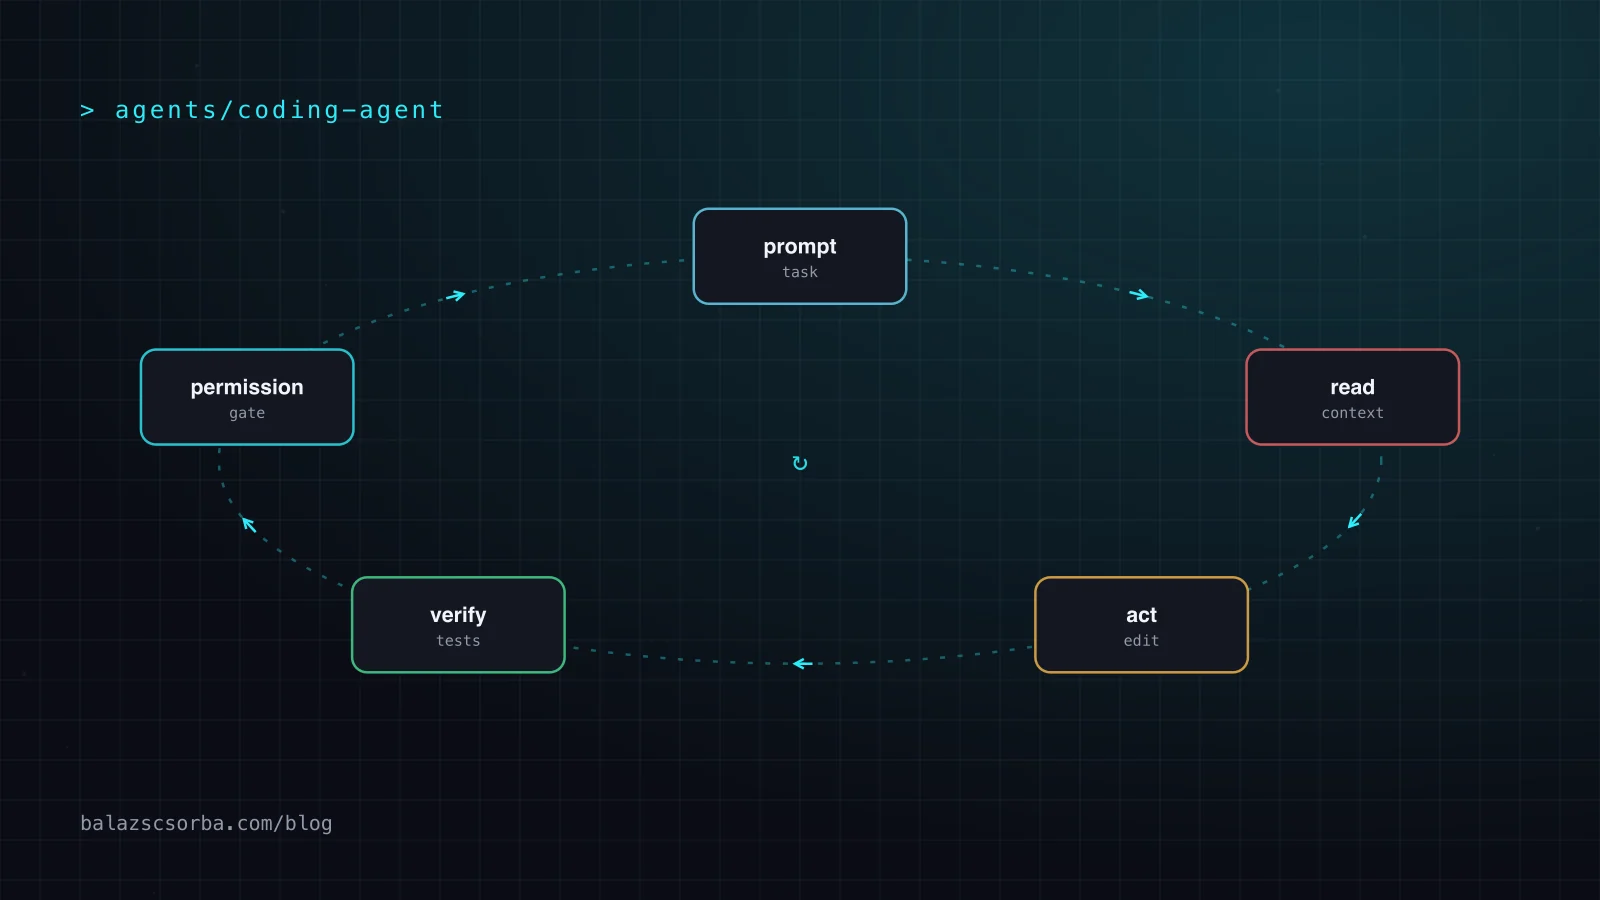
Der agentische Loop ist das Produkt. Eine Aufgabe durchläuft Kontext sammeln, handeln, Ergebnisse prüfen, immer wieder, wobei das Modell den nächsten Tool-Aufruf wählt und die Harness die Werkzeuge liefert: Dateioperationen, Suche, Shell-Ausführung, Websuche und Code-Intelligenz über Language-Server-Plugins. Alles unterhalb des Loops – Einstellungsdateien, Skills, Subagents, Hooks – existiert, um diesen Loop billiger, sicherer oder breiter zu machen.
- Version 2.1.292, veröffentlicht am 6. Oktober 2026; das Changelog listet bis dahin fast täglich Releases.
- Läuft im Terminal, als VS-Code- und JetBrains-Erweiterung, auf dem Desktop, im Browser sowie auf Amazon Bedrock und Google Cloud.
- Die eingebauten Tools decken Dateioperationen, Suche, Shell, Websuche und Code-Intelligenz ab; Terminal-CLI, VS Code und JetBrains akzeptieren auch Drittanbieter-Provider.
- Die Berechtigungsmodi sind
default(in der Oberfläche manual),acceptEdits,plan,auto,dontAskundbypassPermissions. - Auto ist der voreingestellte Startmodus für interaktive Terminal- und VS-Code-Sitzungen auf Pro, Max und Team: Ein separates Classifier-Modell prüft jede Aktion statt eines Menschen.
- Die Bash-Sandbox nutzt Betriebssystem-Primitiven – Seatbelt auf macOS, bubblewrap unter Linux – und gilt nur für Bash-, PowerShell- und Monitor-Kommandos.
- Vorgepackte Skills sind dabei, darunter
/doctor,/code-review,/batch,/debugund/loop.
Wie es funktioniert: ein Kontextfenster
Alles, was das Modell über eine Sitzung weiß, liegt in einem einzigen Kontextfenster: CLAUDE.md und jede AGENTS.md, Auto-Memory, MCP-Toolnamen, Skill-Beschreibungen, jede gelesene Datei, jedes Tool-Ergebnis und das Transkript selbst. Pfadgebundene Regeln laden, sobald ihre auslösende Datei gelesen wird. Füllt sich das Fenster, wird die Sitzung komprimiert – das Gespräch wird durch eine strukturierte Zusammenfassung ersetzt, CLAUDE.md und ungebundene Regeln werden neu von der Platte eingelesen, bis zu fünf zuletzt geänderte Dateien werden erneut gelesen, und aufgerufene Skill-Texte kehren mit einer Obergrenze von 5.000 Token je Skill und 25.000 insgesamt zurück.
Für die Rechnung folgt daraus, dass erneut gesendete Historie dominiert, nicht die Antwort. Ein echter Sitzungsbildschirm meldet Hunderttausende gecachte Input-Token gegenüber wenigen tausend Output-Token, und Cache-Treffer werden bei aktuellen Modellen zum Zehntel des Input-Preises berechnet. Wer Ausgaben senken will, entscheidet in Wahrheit, was ins Fenster kommt – deshalb drängt die Dokumentation auf MCP Tool Search, Subagents und Skills, statt einfach um Kürze zu bitten.
Die Erweiterungsfläche
Sechs Mechanismen erweitern den Loop, und die Dokumentation betont ungewöhnlich deutlich, dass sie nicht austauschbar sind. CLAUDE.md ist dauerhaft geladener Kontext. Ein Skill ist Wissen oder ein Workflow, das bei Bedarf geladen wird und dem offenen Agent-Skills-Standard folgt. Ein Subagent ist ein isolierter Kontext, der eine Zusammenfassung statt seines Transkripts zurückgibt. MCP verbindet externe Dienste. Ein Hook ist ein Shell-Kommando, HTTP-Request, MCP-Tool-Aufruf, einmaliger Prompt oder Agent, der bei einem Lifecycle-Ereignis ausgelöst wird. Plugins bündeln das Ganze für die Verteilung im Team.
| Mechanismus | Was er ist | Kontextkosten | Deterministisch? |
|---|---|---|---|
| CLAUDE.md | Dauerhaft geladene Projektanweisungen | Wird beim Sitzungsstart injiziert | Nein, das Modell entscheidet |
| Skill | Markdown-Wissen oder -Workflow | Beschreibung beim Start, Text bei Nutzung | Nein |
| Subagent | Isolierter Loop mit Zusammenfassung | Nur die Zusammenfassung kehrt zurück | Nein |
| MCP-Server | Externe Tools und Daten | Namen beim Start, Schemata bei Bedarf | Nein |
| Hook | Skript oder Modellaufruf bei einem Ereignis | Null, außer er gibt eine Ausgabe zurück | Ja, das Ereignis feuert immer |
| Plugin | Bündel aus Skills, Hooks, Agents, MCP | Was das Bündel enthält | Abhängig vom Inhalt |
Ein Satz aus der Berechtigungsdokumentation entscheidet das ganze Design: Berechtigungsregeln setzt Claude Code durch, nicht das Modell. Eine Anweisung wie never edit .env in CLAUDE.md ist eine Bitte; ein PreToolUse-Hook, der die Änderung verweigert, ist eine Durchsetzung. Wer das Erste für eine Kontrolle hält, hat das Bedrohungsmodell falsch gelesen.
Richtig einsteigen
Die Installation ist ein Shell-Skript und eine Anmeldung; ein Projekt muss nicht eingerichtet werden. Der Teil der ersten Sitzung, den man richtig machen sollte, ist die Einstellungsdatei, weil dort ein Team aus Anweisungen im Prompt erzwungene Regeln macht. Diese Konfiguration auf Projektebene erlaubt die vertrauenswürdigen Kommandos, blockiert einen git push, formatiert jede Änderung und schaltet die Bash-Sandbox ein:
{
  "permissions": {
    "allow": [
      "Bash(npm run *)",
      "Bash(git commit *)",
      "Read",
      "Edit(src/**)"
    ],
    "deny": [
      "Bash(git push *)",
      "Read(.env)"
    ]
  },
  "sandbox": {
    "enabled": true,
    "allowWrite": ["src"],
    "allowedDomains": ["registry.npmjs.org"]
  },
  "hooks": {
    "PostToolUse": [
      {
        "matcher": "Edit|Write",
        "hooks": [
          { "type": "command", "command": "jq -r '.tool_input.file_path' | xargs npx prettier --write" }
        ]
      }
    ]
  }
}
Zwei Details in dieser Datei lassen sich leicht falsch verstehen. Bash(git commit *) trifft git commit -m 'x', aber nicht git -C . commit -m 'x', weil der Platzhalter für den Text an seiner Stelle steht. Und ein Hook, der mit Status 0 ohne Ausgabe endet, hat nichts freigegeben – er hat sich nur enthalten, und der Aufruf läuft durch den normalen Berechtigungsfluss. Was überall gilt, ist eine deny aus einem PreToolUse-Hook: Sie blockiert das Tool auch im Modus bypassPermissions – die einzige Zusage, die einen Entwickler überlebt, der seine eigenen Nachfragen abgeschaltet hat.
Was es kostet
Der Client ist kostenlos installierbar, und Claude Code gehört nicht zum Free-Tarif. Der Modellzugang kommt aus einem Claude-Abonnement, einem Team- oder Enterprise-Platz oder der nach Token abgerechneten Anthropic-API. Unberechenbar wird die Rechnung dadurch, dass Abonnements über rollierende Nutzungsfenster messen, statt ein Token-Kontingent zu veröffentlichen.
| Weg | Preis | Claude Code | Form |
|---|---|---|---|
| Free | 0 Dollar | Nicht enthalten | Nur Chat, kein Terminal-Agent |
| Pro | 20 Dollar im Monat, 17 bei jährlicher Abrechnung | Ja | Rollierende Sitzungs- und Wochenlimits |
| Max | Ab 100 Dollar im Monat | Ja | 5-fache oder 20-fache Pro-Nutzung |
| Team-Standardplatz | 20 Dollar pro Platz jährlich, 25 monatlich | Ja | Mischbar mit Premium-Plätzen |
| Team-Premiumplatz | 100 Dollar pro Platz jährlich, 125 monatlich | Ja | Fünffache Nutzung eines Standardplatzes |
| Enterprise | 20 Dollar pro Platz jährlich plus Nutzung zu API-Preisen | Ja | SSO, SCIM, Audit-Logs, Ausgabenlimits |
| Anthropic-API | Nach Token, ohne Mindestbetrag | Ja | Harte Obergrenze, direkte Abrechnung |
Auf dem Token-Weg liegen die aktuellen Listenpreise bei 4 Dollar je Million Input-Token und 20 Dollar je Million Output-Token für Opus 5.5, 2 und 10 Dollar für Sonnet 5.5 sowie 1 und 5 Dollar für Haiku 4.5, Cache-Treffer bei 0,20, 0,20 und 0,10 Dollar. Der billigste Hebel ist also das Modell: Dieselbe Aufgabe auf Sonnet 5.5 statt Opus 5.5 halbiert die Rechnung zum Listenpreis, Haiku 4.5 viertelt sie. Die Dokumentation drängt aus derselben Richtung – lange Anweisungen aus CLAUDE.md in Skills verschieben, wenige MCP-Server betreiben und ausführliche Arbeit in Subagents auslagern, damit deren Transkripte nie in das Hauptfenster gelangen.
Sicherheit und Isolation
Das Sicherheitsmodell ist der stärkste Teil des Designs und am leichtesten falsch zu nutzen. Die Regeln prüft Claude Code, nicht das Modell, in der Rangfolge schlägt ein Deny in jedem Bereich ein Allow in jedem anderen, und verwaltete Einstellungen stehen über Benutzer- und Projekteinstellungen sowie Kommandozeilen-Flags. Deny-Regeln gelten auch im Modus bypassPermissions, und ein Löschen wie rm -rf / wird selbst dann abgelehnt, wenn eine Allow-Regel oder ein Hook es erlauben sollte. Genau dieses Verhalten will man von einem Sicherungsnetz.
Die Sandbox ist die zweite Schicht, und ihr Umfang ist schmaler als der Name nahelegt:
- Bash-, PowerShell- und Monitor-Kommandos samt Kindprozessen, unter macOS, Linux und WSL2 – natives Windows läuft ohne Sandbox.
- Datei-Tools wie Read, Edit, Write und WebFetch, die stattdessen den Berechtigungsregeln folgen; ein
denyReadder Sandbox stoppt Read nicht. - MCP-Server, Command-Hooks, Plugin-Monitore, Language-Server und Hilfskommandos – alle mit den vollen Rechten der Sitzung.
- Kommandos, die in der Sandbox scheitern, können über
dangerouslyDisableSandboxerneut ohne Sandbox versucht werden;allowUnsandboxedCommandsauf false entfernt diesen Ausweg. - Vertrauen gilt pro Verzeichnis und nur für eine Sitzung: Die Frontmatter-Hooks eines Subagents auf Projektebene laufen erst, wenn der Workspace-Trust-Dialog bestätigt wurde, und ein Lauf mit
-pzählt nicht als Bestätigung.
Wo er schwächelt
Die ehrlichen Schwächen kommen vor dem Vergleich. Claude Code bewegt sich schnell und ist konfigurationslastig, das Modell dahinter gehört einem nicht, und der Agent hat standardmäßig Shell-Zugriff.
- Ein Release pro Tag bedeutet, dass sich das Verhalten unter einem CI-Job ändern kann.
--bareentfernt Hooks, Skills, Kommandos, Subagents, Plugins, MCP-Server, Auto-Memory und CLAUDE.md für reproduzierbare Skriptläufe, und ist dort die richtige Voreinstellung. - Kontext ist die knappe Ressource. Die Komprimierung wirft die Mitte des Gesprächs weg, danach werden nur fünf Dateien neu gelesen, und Skill-Texte werden vom Anfang her gekürzt – die wichtige Anweisung am Ende einer langen SKILL.md ist also die, die verschwindet.
- Beschreibungen von modellaufrufbaren Skills werden in jeder Anfrage geladen, weshalb vage oder überlappende Beschreibungen das falsche Skill laden lassen oder das nützliche verfehlen.
- Abonnements messen in Zeitfenstern, nicht in Dollar. Ein schwerer Morgen kann das Sitzungslimit erschöpfen, während eine Wochenkontingent ungenutzt bleibt; nur API-Abrechnung bietet eine harte Obergrenze.
- Er ist proprietär. Die Claude-Modelle sind das Produkt; nur Terminal-CLI, VS Code und JetBrains nehmen einen Drittanbieter-Provider an, und die Agent-Funktionen sind nicht auf eine andere Harness übertragbar.
| Option | Was sie ist | Einstiegspreis | Haupttrade-off |
|---|---|---|---|
| Claude Code | Terminal-Agent, die Anwendung selbst | 20 Dollar im Monat auf Pro | Höchste Decke für repository-weite Arbeit, größte Konfigurationsfläche |
| Cursor | Editor-Fork mit Agent-Modus | 20 Dollar im Monat auf Pro | Bessere Diff- und Inline-Ergonomie, aber der Agent lebt im Editor |
| GitHub Copilot | IDE-Erweiterung, Completions plus Agent | 10 Dollar im Monat auf Pro | Billigster Einstieg, am wenigsten Autonomie von allen vieren |
| Codex CLI | Terminal-Agent auf OpenAI-Modellen | In ChatGPT-Paketen enthalten | Eine andere Modellfamilie, ohne die Claude-spezifischen Harness-Funktionen |
Die Kurzfassung: Für langlebige, repository-weite Arbeit gewinnt die Terminal-Harness an Fähigkeit; für zeilenweise Arbeit ist ein editor-naher Agent auf einem günstigeren Platz das bessere Geschäft. Beides zu nutzen ist mit 30 Dollar im Monat verteidigbar, und die meisten Teams, die dort landen, beschreiben es als Editorarbeit für kleine Änderungen und Terminal für alles, was ein Repository umfasst.
Fazit
Claude Code ist unter einer Bedingung eine Empfehlung: Das Team schreibt die Leitplanken auf und legt sie in die Versionsverwaltung. Ohne eingecheckte Einstellungsdatei, ohne PreToolUse-Hook auf den geschützten Pfaden und ohne ausdrückliche Entscheidung zu unbeaufsichtigten Läufen ist das Werkzeug schneller als ein Reviewer und weniger sorgfältig als einer.
- Einführen, wenn die Arbeit repository-weit ist: Migrationen, Refactorings, Änderungen über mehrere Dateien, die mit einem Prüfschritt enden.
- Einführen, wenn das Budget einen Platz für eine intensive Nutzung und einen für eine leichte trägt – die Fenster, nicht die Plätze, sind die bindende Grenze.
- Berechtigungs- und Hook-Modell ernst nehmen. Es ist der einzige Unterschied zwischen einem Agenten und einem beaufsichtigten Agenten.
- Nicht zum einzigen Werkzeug machen. Ein editor-nahes Completion-Produkt bleibt sinnvoll, wenn der meiste Tag aus Zeilenschreiben besteht.
- Nicht unbeaufsichtigt auf einer Maschine laufen lassen, die einem wichtig ist, ohne Container – und niemals mit
--dangerously-skip-permissionsaußerhalb eines Containers.
Berechtigungsregeln setzt Claude Code durch, nicht das Modell. Anweisungen im Prompt oder in CLAUDE.md prägen, was Claude versucht – sie ändern aber nicht, was Claude Code erlaubt.
Quellen
- Claude Code Dokumentation: Überblick
- Claude Code Dokumentation: wie Claude Code funktioniert
- Claude Code Dokumentation: Claude Code erweitern
- Claude Code Dokumentation: Hook-Referenz
- Claude Code Dokumentation: Berechtigungen konfigurieren
- Claude Code Dokumentation: Sandboxing
- Claude Code Dokumentation: Kosten steuern
- Claude Code Dokumentation: das Kontextfenster
- Claude Code Changelog
- Claude-Plattform-Preise: Modellpreise und Prompt-Caching
- Anthropic Preise: Claude Free, Pro, Max, Team und Enterprise
Häufige Fragen
Was kostet Claude Code pro Monat?
Der Client ist kostenlos installierbar, Claude Code gehört aber nicht zum Free-Tarif. Der Zugang läuft über Claude Pro mit 20 US-Dollar im Monat (17 Dollar bei jährlicher Abrechnung), über Max ab 100 Dollar, über einen Team- oder Enterprise-Platz oder über die Anthropic-API nach Token. Anthropics Kostendokumentation nennt im Mittel etwa 13 Dollar pro Entwickler und aktivem Tag sowie 150 bis 250 Dollar pro Monat.
Läuft Claude Code unbeaufsichtigt in der CI?
Ja, mit dem Flag -p im nicht-interaktiven Modus und dem Berechtigungsmodus dontAsk, der jeden Tool-Aufruf verweigert, der sonst nachfragen würde. Die Dokumentation ist eindeutig: jede Sitzung mit --dangerously-skip-permissions gehört in einen Container, eine virtuelle Maschine oder die Sandbox-Runtime, und zwar als Benutzer ohne Root-Rechte.
Was erzwingt ein PreToolUse-Hook wirklich?
Er läuft vor dem Tool-Aufruf, in jedem Berechtigungsmodus einschließlich dontAsk und bypassPermissions, und kann mit permissionDecision deny blockieren. Eine Ablehnung aus einem Hook blockiert auch im Modus bypassPermissions, eine Freigabe aus einem Hook kann aber keine bestehende Deny-Regel aus den Einstellungen überstimmen.
Erfasst die Sandbox MCP-Server und Hooks?
Nein. Die Bash-Sandbox gilt für Bash-, PowerShell- und Monitor-Kommandos samt Kindprozessen unter macOS, Linux und WSL2. Read, Edit, WebFetch, MCP-Server, Command-Hooks, Plugin-Monitore und Language-Server laufen außerhalb dieser Grenze, und natives Windows läuft ohne Sandbox.