Eszközök/MI-ágensek
Claude Code: a terminálos coding agent értékelése
Claude Code értékelés: a bővítési pontok, a valódi költség fejlesztőnként és a Bash sandbox pontos határa.
- Típus
- Coding agent
- Ár
- Free · pay per API token
Balázs Csorba··10 perc olvasás
- Terminal agent
- Hooks
- Subagents
- MCP
- Sandbox
A lényeg röviden
- A 2.1.292-es verzió 2026. október 6-án jelent meg, és a changelog szinte naponta sorol fel kiadásokat, így a verzió rögzítése a CI-ben folyamatos munka, nem egyszeri lépés.
- Hat mechanizmus bővíti a ciklust – CLAUDE.md, skillek, szubagensek, MCP, hookok és pluginek –, és a rossz mechanizmus használata a leggyakoribb konfigurációs hiba.
- Az engedélyezési szabályokat a kliens kényszeríti ki, nem a modell, ezért csak egy PreToolUse hook véd a bypassPermissions módban is.
- A Bash sandbox csak Bash, PowerShell és Monitor parancsokat fogja közre; a fájltoolok, az MCP-szerverek, a hookok és a nyelvszerverek kívül futnak.
- Az Anthropic saját költségdokumentációja fejlesztőnként és aktív naponként körülbelül 13 dollárt napi átlagot ad, 90 százalékban 30 dollár alatt.
A Claude Code az Anthropic terminálközpontú coding agente: egy CLI, amely beolvassa a repót, szerkeszt fájlokat, parancsokat futtat, és iterál az eredményen, mögötte a Claude modellekkel. A dokumentáció alapján ez a piac legteljesebb agent-harnesse, és ennek oka nem a modell, hanem a ciklus körül épített hat bővítési mechanizmus. Ennek a teljességnek az ára egy konfigurációs felület, amely elég nagy ahhoz, hogy rosszul állítsuk be, és egy kiadási ritmus – a 2.1.292-es verzió 2026. október 6-án jelent meg –, amely az verziórögzítést folyamatos munkává teszi. Ajánlható, egy feltétellel: a biztonsági szakaszt az első felügyelet nélküli futás előtt olvassa el.
Az Cursor szerkesztőbe épített agensével, a GitHub Copilottal és a Codex CLI-val verseng, és ő a négy közül az egyetlen, ahol az maga az alkalmazás, nem egy szerkesztő funkciója. Nagy repóknál ez számít, mert az agent az egész munkafát, a shellt és a git-történetet látja, nem azt, ami éppen egy fülön nyitva van. A csere az interfész: terminálban rossz egy diffet olvasni, és pontosan ezért léteznek a VS Code és a JetBrains bővítmények.
Mi valójában
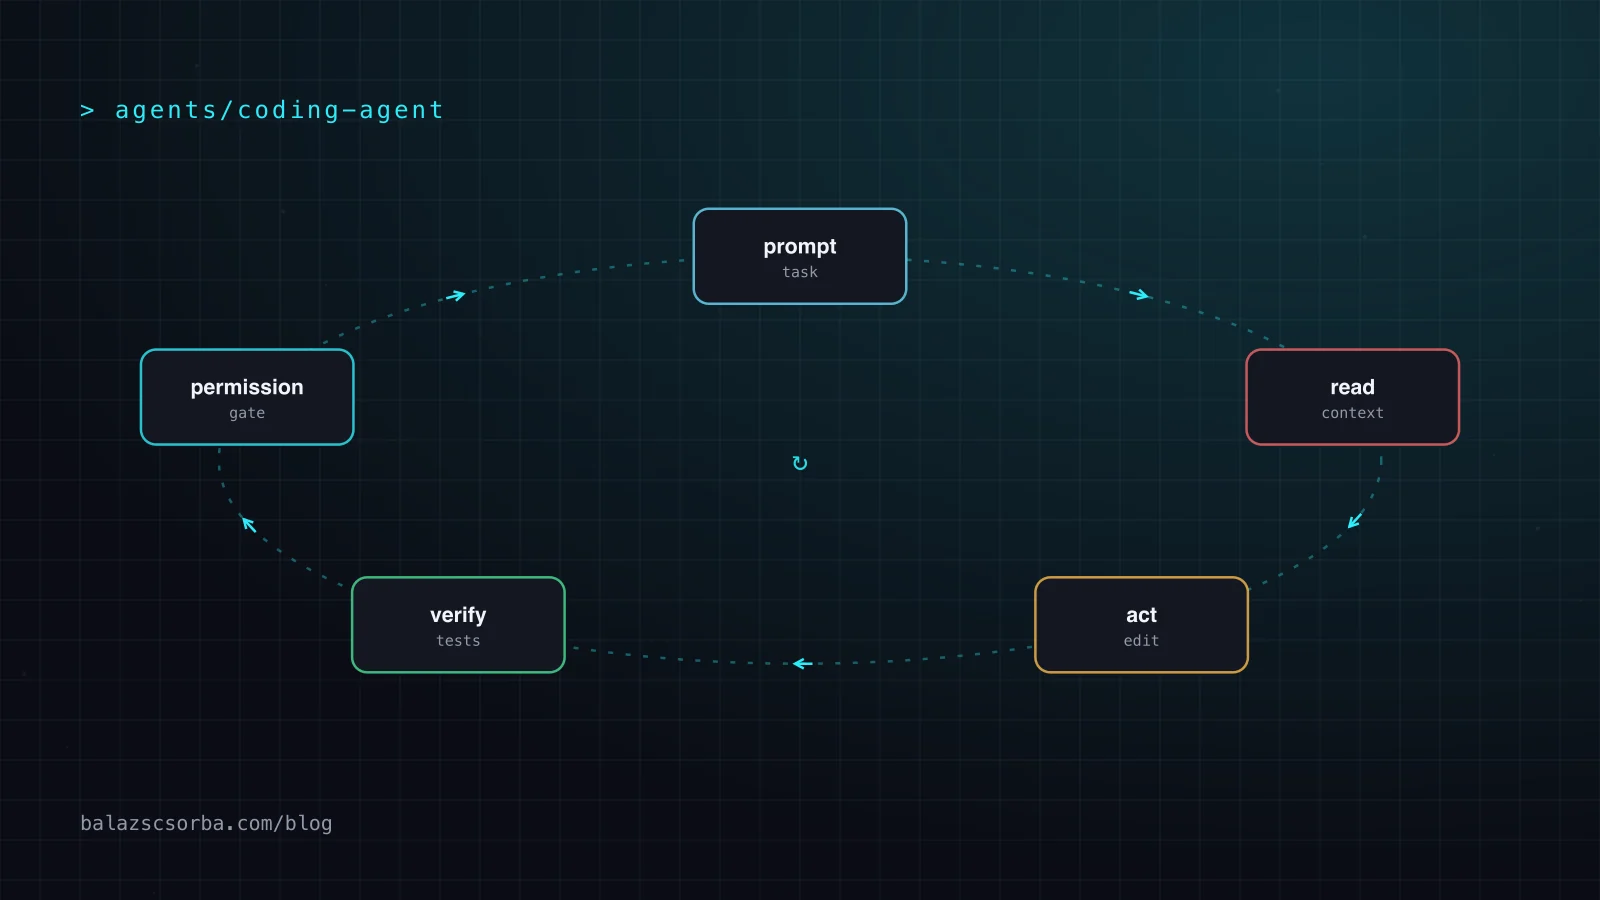
A ciklus maga a termék. Egy feladat végigfut a kontextusgyűjtésen, a cselekvésen és az eredmények ellenőrzésén, újra és újra; a modell választja a következő tool-hívást, a harness pedig a toolokat adja: fájlműveletek, keresés, shell, webes keresés és nyelvszerver-alapú kódintelligencia. A ciklus alatti minden – beállítási fájlok, skillek, szubagensek, hookok – azért létezik, hogy ez a ciklus olcsóbb, biztonságosabb vagy szélesebb legyen.
- A 2.1.292-es verzió 2026. október 6-án jelent meg; a changelog eddig szinte naponta sorol fel kiadásokat.
- Fut terminálban, VS Code és JetBrains bővítményként, asztali alkalmazásban, böngészőben, illetve Amazon Bedrockon és Google Cloudon.
- A beépített toolok lefedik a fájlműveleteket, a keresést, a shellt, a webes keresést és a kódintelligenciát; a terminál-CLI, a VS Code és a JetBrains harmadik fél providerét is elfogadja.
- Az engedélyezési módok:
default(felületen manual),acceptEdits,plan,auto,dontAskésbypassPermissions. - Az auto az interaktív terminál- és VS Code-munkamenetek alapértelmezett induló módja a Pro, Max és Team csomagokon: egy külön classifier modell ellenőriz minden műveletet ember helyett.
- A Bash sandbox operációsrendszer-primitíveket használ – Seatbelt macOS-en, bubblewrap Linuxon –, és csak a Bash, PowerShell és Monitor parancsokra vonatkozik.
- Csomagban érkező skillek:
/doctor,/code-review,/batch,/debugés/loop.
Hogyan működik: egy kontextusablak
Minden, amit a modell egy munkamenetről tud, egyetlen kontextusablakban van: a CLAUDE.md és minden AGENTS.md, az automatikus memória, az MCP-toolnevek, a skill-leírások, minden beolvasott fájl, minden tooleredmény és maga a beszélgetés. Az útvonalhoz kötött szabályok akkor töltődnek be, amikor a triggerfájljukat olvassa be a rendszer. Amikor az ablak megtelik, a munkamenet tömörít: a beszélgetés helyére strukturált összefoglaló kerül, a gyökérszintű CLAUDE.md és a nem útvonalhoz kötött szabályok újra betöltődnek a lemezről, legfeljebb öt legutóbban módosított fájl olvasódik be újra, a meghívott skill-szövegek pedig 5.000 tokenenkénti és összesen 25.000 tokenes kerettel térnek vissza.
A számlára nézve ebből az következik, hogy az újraküldött előzmény dominál, nem a válasz. Egy valós munkameneti képernyőn százezeres nagyságrendű gyorsítótárazott input token szerepel néhány ezer output token mellett, a gyorsítótár találatok pedig a jelenlegi modelleknél az input ár tizedébe kerülnek. Aki csökkenteni akarja a költséget, valójában azt dönti el, mi kerüljön az ablakba – ezért tolja a dokumentáció az MCP Tool Searchöt, a szubagenseket és a skilleket előtérbe ahelyett, hogy egyszerűen rövid válaszokat kérne.
A bővítési felület
Hat mechanizmus bővíti a ciklust, és a dokumentáció szokatlanul egyértelműen mondja ki, hogy ezek nem felcserélhetők. A CLAUDE.md mindig betöltött kontextus. Egy skill igényenként betöltődő tudás vagy munkafolyamat, az Agent Skills nyílt szabványa szerint. Egy szubagens elkülönített kontextus, amely az átirata helyett összefoglalót ad vissza. Az MCP külső szolgáltatásokhoz kapcsolódik. Egy hook shell-parancs, HTTP-kérés, MCP-toolhívás, egymenetes prompt vagy ügynök, amely egy életciklus-eseménynél fut le. A pluginek az egészet csomagolják a terjesztéshez.
| Mechanizmus | Mi ez | Kontextusköltség | Determinista? |
|---|---|---|---|
| CLAUDE.md | Mindig betöltött projektutasítások | Munkamenet-indításkor injektálva | Nem, a modell dönt |
| Skill | Markdown tudás vagy munkafolyamat | Leírás induláskor, szöveg használatkor | Nem |
| Szubagens | Elkülönített ciklus, összefoglalóval | Csak az összefoglaló tér vissza | Nem |
| MCP-szerver | Külső toolok és adatok | Nevek induláskor, sémák igény szerint | Nem |
| Hook | Szkript vagy modellhívás egy eseményre | Nulla, hacsak nem ad vissza kimenetet | Igen, az esemény mindig lefut |
| Plugin | Skill, hook, agent és MCP csomag | Amit a csomag tartalmaz | A tartalomtól függ |
Egy mondat az engedélyezési dokumentációból dönti el az egész tervet: az engedélyezési szabályokat a Claude Code kényszeríti ki, nem a modell. Egy never edit .env utasítás a CLAUDE.md-ben kérés, míg egy olyan PreToolUse hook, amely megtagadja a szerkesztést, kikényszerítés. Az aki az előbbit kontrollnak tekinti, rosszul olvasta a fenyegetési modellt.
Hogyan kezdjük rendesen
A telepítés egy shell-szkript és egy bejelentkezés; nincs mit beállítani. Az első munkamenet azon része, amit érdemes jól megcsinálni, a beállítási fájl, mert ott alakít egy csapat promptutasításokat kikényszerített szabályokká. Ez a projekt szintű konfiguráció engedélyezi a megbízható parancsokat, blokkol egy git push-t, minden szerkesztést formáz, és bekapcsolja a Bash sandboxot:
{
  "permissions": {
    "allow": [
      "Bash(npm run *)",
      "Bash(git commit *)",
      "Read",
      "Edit(src/**)"
    ],
    "deny": [
      "Bash(git push *)",
      "Read(.env)"
    ]
  },
  "sandbox": {
    "enabled": true,
    "allowWrite": ["src"],
    "allowedDomains": ["registry.npmjs.org"]
  },
  "hooks": {
    "PostToolUse": [
      {
        "matcher": "Edit|Write",
        "hooks": [
          { "type": "command", "command": "jq -r '.tool_input.file_path' | xargs npx prettier --write" }
        ]
      }
    ]
  }
}
Két részlet ebben a fájlban könnyen félreérthető. A Bash(git commit *) illeszkedik a git commit -m 'x' parancsra, de nem a git -C . commit -m 'x' parancsra, mert a helyőrző a saját helyén álló szöveget jelöli. És az a hook, amely 0-s kilépési kóddal, kimenet nélkül tér vissza, nem engedélyezett semmit – csak nem döntött, és a hívás a szokásos engedélyezési úton halad tovább. Ami mindenütt érvényes, az a PreToolUse hookból érkező deny: ez a bypassPermissions módban is blokkolja a toolt, és ez az egyetlen garancia, amely túléli azt a fejlesztőt, aki saját kérdéseit kikapcsolta.
Mibe kerül
A kliens telepítése ingyenes, és a Claude Code nem része a Free csomagnak. A modellhozzáférés egy Claude-előfizetésből, Team vagy Enterprise helyből, illetve a tokenenként számlázott Anthropic API-ból jön. A számlát az teszi kiszámíthatatlanná, hogy az előfizetések gördülő használati ablakokban mérnek, és nem publikálnak tokenkeretet.
| Út | Ár | Claude Code | Forma |
|---|---|---|---|
| Free | 0 dollár | Nem tartozik bele | Csak chat, nincs terminálos agent |
| Pro | Havi 20 dollár, éves számlázással 17 | Igen | Gördülő munkamenet- és heti limitek |
| Max | Havi 100 dollártól | Igen | A Pro használatának 5-szöröse vagy 20-szorosa |
| Team standard hely | Helyenként évi 20 dollár, havonta 25 | Igen | Keverhető premium helyekkel |
| Team premium hely | Helyenként évi 100 dollár, havonta 125 | Igen | Egy standard hely használatának ötszöröse |
| Enterprise | Helyenként évi 20 dollár plusz használat API-áron | Igen | SSO, SCIM, audit naplók, kiadási limitek |
| Anthropic API | Tokenenként, minimum nélkül | Igen | Kemény felső korlát, közvetlen számlázás |
A tokenalapú úton a jelenlegi listaárak millió input tokenre 4, output tokenre 20 dollár az Opus 5.5 esetén, 2 és 10 dollár a Sonnet 5.5-nél, 1 és 5 dollár a Haiku 4.5-nél, a gyorsítótárazás találatai pedig 0,20, 0,20 és 0,10 dollár. A legolcsóbb tehát a modell: ugyanaz a feladat Sonnet 5.5-ön az Opus 5.5 helyett listaáron felezi a számlát, Haiku 4.5-ön pedig negyedére. A dokumentáció ugyanerről a másik oldalról szólózik: a hosszú utasításokat ki kell vinni a CLAUDE.md-ből a skillekbe, kevés MCP-szervert futtatni, és a bőbeszédű munkát szubagensekbe tolni, hogy azok átirata soha ne kerüljön a fő ablakba.
Biztonság és izoláció
A biztonsági modell a terv legerősebb része, és a legkönnyebben rosszul használható. A szabályokat a Claude Code értékeli ki, nem a modell, a sorrendben egy deny bármely hatókörben felülmúl egy allow-t bármely másikban, és a menedzselt beállítások minden felhasználói, projekt- és parancssori beállítás felett állnak. A deny szabályok a bypassPermissions módban is érvényesek, és egy rm -rf / jellegű törlést akkor is megtagadnak, ha egy allow szabály vagy egy hook engedné. Ez az a viselkedés, amit egy biztonsági hálótól elvárunk.
A sandbox a második réteg, és a hatóköre szűkebb, mint a neve sugallja:
- Bash, PowerShell és Monitor parancsok és gyerekfolyamataik macOS-en, Linuxon és WSL2 alatt – a natív Windows sandbox nélkül fut.
- Az olyan fájltoolok, mint a Read, Edit, Write és WebFetch, ehelyett az engedélyezési szabályokat követik; a sandbox
denyReadbejegyzése nem állítja le a Read hívást. - MCP-szerverek, command hookok, plugin monitorok, nyelvszerverek és segédparancsok, mind a munkamenem teljes jogosultságával.
- A sandboxban meghiúsuló parancsok újrapróbálhatók sandbox nélkül a
dangerouslyDisableSandboxparaméterrel; azallowUnsandboxedCommandsfalse értékre állítása megszünteti ezt a kiutatot. - A bizalom könyvtáronként érvényes és csak egy munkamenetre szól: egy projekt szintű szubagens frontmatter hookjai addig nem futnak, amíg a workspace trust dialógust el nem fogadták, és a
-pfutás nem számít elfogadásnak.
Hol gyengül
Az őszinte gyengeségek az összehasonlítás előtt jönnek. A Claude Code gyorsan mozog és konfigurációigényes, a mögötte lévő modell nem a tulajdonunk, és az agent alapvetően shell-hozzáféréssel rendelkezik.
- Napi egy kiadás azt jelenti, hogy egy CI-feladat alatt megváltozhat a viselkedés. A
--barekiveszi a hookokat, skilleket, parancsokat, szubagenseket, plugineket, MCP-szervereket, az automatikus memóriát és a CLAUDE.md-t a reprodukálható szkriptfuttatásokhoz, és ott ez a helyes alapértelmezés. - A kontextus a szűk keret. A tömörítés eldobja a beszélgetés közepét, utána csak öt fájl olvasódik be újra, a skill-szövegek pedig elejüktől képződnek – vagyis egy hosszú SKILL.md alján lévő fontos utasítás az, amely eltűnik.
- A modell által hívható skillek leírása minden kérésben betöltődik, ezért a homályos vagy átfedő leírások a rossz skill betöltését vagy a hasznos elkerülését okozzák.
- Az előfizetések időablakokban mérnek, nem dollárban. Egy nehéz reggel kimerítheti a munkamenet limitjét, miközben a heti keret érintetlen, és csak az API-számlázás ad kemény felső korlátot.
- Zárt forrású. A Claude modellek a termék; csak a terminál-CLI, a VS Code és a JetBrains fogad harmadik fél providert, az agent funkciók pedig nem hordozhatók át másik harnessre.
| Opció | Mi ez | Belépési ár | Fő csereérték |
|---|---|---|---|
| Claude Code | Terminálos agent, maga az alkalmazás | Havi 20 dollár Pro csomagban | Legmagasabb-plafon repó szintű munkához, legnagyobb konfigurációs felület |
| Cursor | Szerkesztő-fork agent móddal | Havi 20 dollár Pro csomagban | Jobb diff és inline ergonomika, de az agent a szerkesztőben él |
| GitHub Copilot | IDE-bővítmény, kiegészítések és agent | Havi 10 dollár Pro csomagban | Legolcsóbb belépés, a négy közül a legkisebb autonómia |
| Codex CLI | Terminálos agent OpenAI modellekkel | ChatGPT csomagokkal együtt | Más modellcsalád, a Claude-specifikus harness funkciók nélkül |
A rövid változat: hosszú, repó szintű munkánál a terminálos harness nyer képességben; soronkénti munkánál egy szerkesztőhöz kötött agent olcsóbb helyen a jobb üzlet. Mindkettőt használni 30 dollár/hó mellett megindokolható, és a legtöbb csapat, aki ide jut, így írja le: a szerkesztő a kis változtatásokra, a terminál mindent, ami egy repót érint.
Összegzés
A Claude Code egy feltétellel ajánlható: a csapat írja le a korlátokat, és tegye be őket a verziókezelésbe. Egy commitolt beállítási fájl, egy PreToolUse hook a védett útvonalakra és egy kifejezett döntés a felügyelet nélküli futásokról nélkül az eszköz gyorsabb egy reviewernél, és kevésbé körültekintő, mint egy reviewer.
- Vezesd be, ha a munka repó szintű: migrációk, refaktorok, több fájlt érintő változások, amelyek ellenőrző lépéssel zárulnak.
- Vezesd be, ha a büdgét elbír egy helyet az intenzív használónak és egyet a könnyűnek – a limitek, nem a helyek a szűk keret.
- Vedd komolyan az engedélyezési és hook modellt. Ez az egyetlen különbség egy agent és egy felügyelt agent között.
- Ne legyen az egyetlen eszköz. Ha a nap nagy része sorok írása, tarts meg egy szerkesztőhöz kötött kiegészítő eszközt.
- Ne futtasd felügyelet nélkül olyan gépen, amely fontos neked, konténer nélkül, és sosem
--dangerously-skip-permissionskapcsolóval konténeren kívül.
Az engedélyezési szabályokat a Claude Code kényszeríti ki, nem a modell. A promptban vagy a CLAUDE.md-ben lévő utasítások azt formálják, mit próbál tenni a Claude, de nem változtatják meg azt, mit enged a Claude Code.
Források
- Claude Code dokumentáció: áttekintés
- Claude Code dokumentáció: hogyan működik a Claude Code
- Claude Code dokumentáció: a Claude Code bővítése
- Claude Code dokumentáció: hook referencia
- Claude Code dokumentáció: engedélyek beállítása
- Claude Code dokumentáció: sandbox
- Claude Code dokumentáció: költségek kezelése
- Claude Code dokumentáció: a kontextusablak
- Claude Code changelog
- Claude platform árazás: modellárak és prompt cache
- Anthropic árazás: Claude Free, Pro, Max, Team és Enterprise
Gyakori kérdések
Mennyibe kerül havonta a Claude Code?
A kliens telepítése ingyenes, de a Claude Code nem része a Free csomagnak. A hozzáférés Claude Pro-val havi 20 dollár (éves számlázással 17), Max-csomaggal 100 dollártól, Team vagy Enterprise hellyel, illetve tokenenként számlázott Anthropic API-val lehetséges. Az Anthropic költségdokumentációja fejlesztőnként és aktív naponként körülbelül 13 dollárt, havonta 150–250 dollárt ad.
Futtatható-e felügyelet nélkül CI-ben?
Igen, a -p kapcsolóval nem interaktív módban és dontAsk engedélyezési móddal, amely megtagad minden olyan tool-hívást, amely egyébként rákérdezne. A dokumentáció egyértelmű: minden --dangerously-skip-permissions kapcsolóval indított munkamenet konténerbe, virtuális gépbe vagy a sandbox runtime-ba való, és nem root felhasználóként történjen.
Mit kényszerít ki egy PreToolUse hook?
A tool-hívás előtt fut, minden engedélyezési módban, beleértve a dontAsk és bypassPermissions módot, és permissionDecision deny válaszával blokkolja a hívást. Egy hookból érkező deny még bypassPermissions módban is blokkol, de a hookból érkező allow nem írja felül a beállításokban már létező deny szabályt.
Lefedi-e a sandbox az MCP-szervereket és a hookokat?
Nem. A Bash sandbox a Bash, PowerShell és Monitor parancsokra és azok gyerekfolyamataira vonatkozik macOS, Linux és WSL2 alatt. A Read, Edit, WebFetch, az MCP-szerverek, a command hookok, a plugin monitorok és a nyelvszerverek mind a határon kívül futnak, a natív Windows pedig sandbox nélkül.