Blog/Biztonság és megfelelés
EU AI Act az 50. cikken túl: GPAI, magas kockázatú határidők, teendők
Az AI Act a Digital Omnibus után: GPAI-kötelezettségek, magas kockázatú határidők (2027. dec. 2., 2028. aug. 2.), szolgáltató és alkalmazó szerep, MI-jártasság.
Balázs Csorba··12 perc olvasás
- EU AI Act
- GPAI
- High-risk AI
- AI compliance
A lényeg röviden
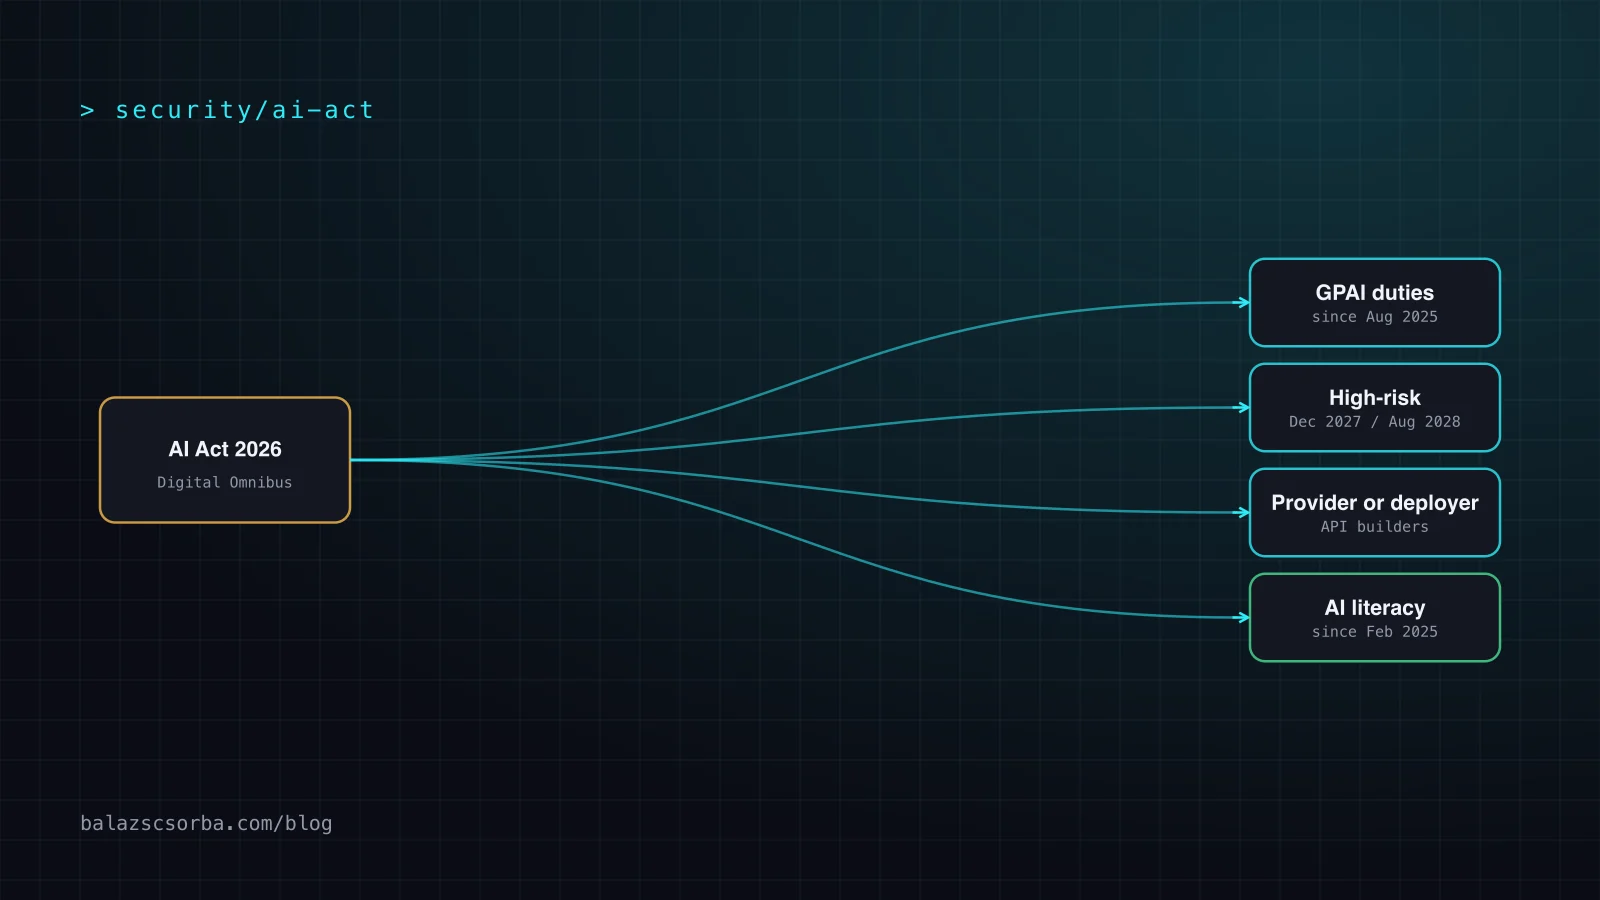
- A Digital Omnibus on AI ((EU) 2026/1744 rendelet, 2026. július 27. óta hatályos) a magas kockázatú határidőket 2027. december 2-ra (III. melléklet) és 2028. augusztus 2-ra (I. melléklet) tolta. A legtöbb más határidő nem változott.
- A GPAI-modellekre vonatkozó kötelezettségek 2025. augusztus 2. óta érvényesek, a Bizottság pedig 2026. augusztus 2. óta érvényesítheti őket. Ezek az OpenAI-t, az Anthropicot és más modellszolgáltatókat terhelik, téged nem, hacsak nem képzel át jelentősen egy modellt.
- Aki LLM API-ra épít terméket, MI-rendszer szolgáltatója. A legtöbb chatbotnál és RAG-asszisztensnél ez az 50. cikket és az MI-jártasságot jelenti; a teljes magas kockázatú szabályozás a felhasználási esetből következik, nem a modellből.
- Az MI-jártasság (4. cikk) 2025. február 2. óta él. Az Omnibus óta a jártasság támogatására irányuló intézkedéseket jelent, előírt szint és tanúsítvány nélkül; a felügyelet és a végrehajtás 2026 augusztusa óta alkalmazandó.
- Egy közepes méretű cégnek most MI-leltárt kell építenie, minden rendszert be kell sorolnia, ellenőriznie kell a III. melléklet szerinti felhasználási eseteket, a beszállítói szerződéseket a 25. cikk (4) bekezdéséhez kell igazítania, és dokumentálnia kell a jártasságot támogató intézkedéseit. Ebből semmi sem várhat 2027-ig.
Az 50. cikkről szóló ellenőrzőlistámban a 2026. augusztus 2. óta alkalmazandó átláthatósági szabályokat vettem végig. Ez az AI Act-nek csak egy fejezete. A kérdések, amelyeket most az engineering lead-ektől kapok, szélesebbek: mi vonatkozik ránk, ha csak az OpenAI vagy az Anthropic API-ját hívjuk, tényleg elhalasztották-e a magas kockázatú határidőt, és mit tegyen ebben a negyedévben egy pár száz fős cég?
Ez a bejegyzés 2026. október 2-i állapot szerint válaszol erre. Közvetlenül idézem a rendeletet és a Bizottság oldalait, és ahol jogi irodák elemzéseire támaszkodom, azt jelzem. Fejlesztő vagyok, nem jogász. Térképnek szánom a saját jogi felülvizsgálatodhoz, nem jogi tanácsnak.
A rövid változat
Az idővonal a Digital Omnibus után
A Bizottság 2025. november 19-én javasolta a Digital Omnibus on AI-t. A Parlament és a Tanács 2026 májusában politikai megállapodásra jutott, a végleges jogi aktus, az (EU) 2026/1744 rendelet pedig 2026. július 27-én lépett hatályba. A Bizottság AI Act-oldala megerősíti az eredményt: a III. melléklet szerinti felhasználási esetek (biometria, kritikus infrastruktúra, oktatás, foglalkoztatás, migráció és hasonló területek) 2027. december 2-tól, a liftekhez vagy játékokhoz hasonló termékekbe integrált MI 2028. augusztus 2-tól alkalmazandó.
A táblázat minden dátumhoz megadja a jogi hátteret. Két részlet könnyen elkerüli a figyelmet. Először: az Omnibus magát az 50. cikket nem érintette, csak a 2026. augusztus 2. előtt forgalomba hozott generatív rendszereknek ad 2026. december 2-ig haladékot az 50. cikk (2) bekezdése szerinti jelölési kötelezettségre. Másodszor: az 5. cikk két új tiltása (hozzájárulás nélküli intim ábrázolások és gyermekek szexuális bántalmazását ábrázoló anyagok) 2026. december 2-tól alkalmazandó, ami számít, ha kép- vagy videógenerálást szállítasz.
| Dátum | Mi alkalmazandó | Jogalap |
|---|---|---|
| 2025. 02. 02. | Tiltott gyakorlatok és MI-jártasság | 113. cikk, harmadik bekezdés, a) pont |
| 2025. 08. 02. | A GPAI-modellek szolgáltatóira vonatkozó kötelezettségek | 53–55. cikk; a Bizottság GPAI-iránymutatásai |
| 2026. 08. 02. | Átláthatósági kötelezettségek; a Bizottság végrehajtási jogkörei a GPAI-szolgáltatókkal szemben; a 4. cikk felügyelete és végrehajtása | 50. cikk; 101. cikk; a Bizottság MI-jártasságról szóló Q&A-ja |
| 2026. 12. 02. | Két új tiltás; jelölési kötelezettség a 2026. 08. 02. előtt forgalomba hozott generatív rendszerekre | 113. cikk módosított szövege; 111. cikk (4) bekezdés |
| 2027. 08. 02. | A 2025. 08. 02. előtt forgalomba hozott GPAI-modelleknek meg kell felelniük | A Bizottság GPAI-iránymutatás oldala |
| 2027. 12. 02. | Magas kockázatú kötelezettségek a III. melléklet szerinti rendszerekre | 113. cikk c) pont i. alpont |
| 2028. 08. 02. | Magas kockázatú kötelezettségek az I. melléklet szerinti termékrendszerekre | 113. cikk c) pont ii. alpont |
| 2030. 08. 02. | A hatóságok által használt, korábban forgalomba hozott magas kockázatú rendszereknek meg kell felelniük | 111. cikk (2) bekezdés módosított szövege |
GPAI-kötelezettségek: mivel tartoznak neked a modellszolgáltatók
Az általános célú MI-modellek szolgáltatóira vonatkozó kötelezettségek 2025. augusztus 2-án léptek alkalmazandóvá. Az 53. cikk szerint a szolgáltatónak vezetnie kell a modell műszaki dokumentációját, tájékoztatást kell adnia a modellt integráló, downstream szolgáltatóknak, szerzői jogi szabályzatot kell bevezetnie (beleértve a DSM-irányelv szerinti jogfenntartások tiszteletben tartását), és nyilvánosságra kell hoznia a képzési tartalom kellően részletes összefoglalóját. A szisztémás kockázatú modellek szolgáltatóira, amelyeknél a 10^25 FLOP feletti képzési számítási igényt vélelmezik, az 55. cikk további kötelezettségei vonatkoznak: értékelések, kockázatcsökkentés, súlyos incidensek jelentése és kiberbiztonság.
A Bizottság iránymutatásai tájékoztató kritériumot adnak arra, mi számít általános célú modellnek: 10^23 FLOP feletti képzési számítási igény és nyelv, szöveg-kép vagy szöveg-videó generálására való képesség, mindkét irányban lehetséges kivételekkel. A forgalomba hozatalba beletartozik, ha a modellt API-n keresztül teszik elérhetővé.
A 2025. július 10-én közzétett GPAI Code of Practice önkéntes. Három fejezete van: Átláthatóság, Szerzői jog, valamint Biztonság és védelem, az utóbbi csak a szisztémás kockázatú modellek szolgáltatóira vonatkozik. A Bizottság és az MI Testület megfelelő önkéntes eszközként megerősítette. A Bizottság oldalán szereplő aláírók között van az Amazon, az Anthropic, a Google, az IBM, a Microsoft, a Mistral AI és az OpenAI. Az xAI csak a Biztonság és védelem fejezetet írta alá, így az átláthatóság és a szerzői jog teljesítését más módon kell igazolnia.
A végrehajtásban a Bizottság GPAI-szolgáltatókkal szembeni jogkörei 2026. augusztus 2-tól alkalmazandók, beleértve a világszintű árbevétel legfeljebb 3 százalékát vagy 15 millió eurót elérő bírságokat a 101. cikk alapján. A 2025. augusztus 2. előtt forgalomba hozott modelleknek 2027. augusztus 2-ig van idejük. Az Omnibus emellett az MI Hivatalnak kizárólagos hatáskört adott a GPAI-modellre épülő MI-rendszerek felett, ha a modell és a rendszer ugyanattól a szolgáltatótól származik, így felügyelik például a ChatGPT-hez hasonló terméket. Az a rendszer, amelyet valaki más API-jára építesz, nem tartozik ide.
Mit jelent ez a gyakorlatban egy API-t hívó cégnek?
- Nem te vagy a modellszolgáltató. A Bizottság szerint egy modell finomhangolása vagy módosítása csak akkor tesz szolgáltatóvá, ha az eredeti modell képzési számítási igényének több mint egyharmadát használja. A prompting, a RAG, az adapterek és a tipikus fine-tuning jóval ez alatt maradnak.
- Jogod van az információhoz. Az 53. cikk (1) bekezdés b) pontja arra kötelezi a modellszolgáltatót, hogy a downstream szolgáltatóknak megadja a modell megértéséhez és a saját kötelezettségeik teljesítéséhez szükséges dokumentációt. Kérd el a beszerzésnél, és archiváld.
- A Code of Practice szolgáltatóválasztási jelzés, nem a te ellenőrzőlistád. Az aláíró a megfelelés igazolásának egy meghatározott útját választotta. Jegyezd fel, hogy a szolgáltatód aláírta-e.
Szolgáltató vagy alkalmazó: hová kerülnek az API-ra építő cégek
Az AI Act a szereplőket szerepük szerint szabályozza. A szolgáltató MI-rendszert vagy modellt fejleszt vagy fejleszttet, és saját néven forgalomba hozza vagy üzembe helyezi. Az alkalmazó saját felelősségére, szakmai környezetben használ MI-rendszert. Egy cég egyszerre több szerepet is betölthet.
A következményt sok csapat elnézi. Aki egy hosztolt modellre ügyfélközpontú asszisztenst épít, az MI-rendszer szolgáltatója lesz. Ez könnyű szerep, ha a rendszer nem magas kockázatú (főként az 50. és a 4. cikk), és nehéz, ha az. A modellszolgáltató megfelelése nem száll át rád.
| Szerep | Tipikus példa | Fő kötelezettségek | Alkalmazandó |
|---|---|---|---|
| GPAI-modell szolgáltatója | OpenAI, Anthropic, Mistral AI | Műszaki dokumentáció, downstream tájékoztatás, szerzői jogi szabályzat, képzési összefoglaló; szisztémás kockázatnál az 55. cikk | 2025. 08. 02., végrehajtás 2026. 08. 02-től |
| Nem magas kockázatú MI-rendszer szolgáltatója | Ügyfélszolgálati chatbot vagy RAG-asszisztens LLM API-n | 50. cikk szerinti átláthatóság, MI-jártasság (4. cikk), tiltott gyakorlatok kerülése | 2025. 02. 02. és 2026. 08. 02. |
| Magas kockázatú MI-rendszer szolgáltatója | LLM-re épülő önéletrajz-rangsoroló vagy hitelminősítő termék | 8–15. cikk követelményei, minőségirányítás, dokumentáció, naplók, megfelelőségértékelés, nyilvántartásba vétel (16. cikk) | 2027. 12. 02. |
| Magas kockázatú MI-rendszer alkalmazója | HR-csapat, amely szállítói szűrőeszközt használ | Használat az útmutató szerint, emberi felügyelet hozzáértő munkatársakkal, monitorozás, naplók őrzése legalább hat hónapig, munkavállalók tájékoztatása; egyes esetekben alapjogi hatásvizsgálat (26., 27. cikk) | 2027. 12. 02. |
| Bármely MI-rendszer alkalmazója | Munkatársak, akik a munkában ChatGPT-t vagy Claude-ot használnak | MI-jártasság (4. cikk); átláthatósági kötelezettségek, ahol vonatkoznak rájuk | Most |
A 25. cikk leírja, hogyan lép feljebb egy cég a láncban. Minden forgalmazó, importőr, alkalmazó vagy harmadik fél egy magas kockázatú rendszer szolgáltatójának minősül, ha a nevét vagy védjegyét ráteszi, olyan lényeges módosítást végez, amely után az magas kockázatú marad, vagy egy nem magas kockázatú rendszer, akár általános célú rendszer rendeltetését úgy változtatja meg, hogy az magas kockázatúvá válik. Konkrétan: ha egy általános célú asszisztenst úgy állítasz be, hogy álláspályázatokat rangsoroljon, a rendeltetését a III. melléklet szerinti felhasználási esetté változtattad, és te vagy a szolgáltató.
Az Omnibus élesítette ezt a láncot. A módosított 25. cikk (4) bekezdése szerint a magas kockázatú rendszer szolgáltatójának és minden harmadik félnek, amely a rendszerben használt modellt, eszközt, szolgáltatást vagy komponenst szállít, írásos megállapodásban kell rögzítenie a teljes megfeleléshez szükséges információkat, képességeket, technikai hozzáférést és segítséget. Azok a nyílt forráskódú eszközök mentesek, amelyek nem GPAI-modellek. Aki magas kockázatú termék felé tart, annak ezt az API-szerződésben rögzítenie kell. A szokásos felhasználási feltételek ezt ritkán teszik.
Magas kockázatú rendszerek: hatókör, kötelezettségek és az új átmeneti szabály
Egy MI-rendszer a 6. cikk (2) bekezdése szerint magas kockázatú, ha a III. melléklet valamely felhasználási esetébe tartozik. A Bizottság felsorolja a területeket: biometria, kritikus infrastruktúra, oktatás, foglalkoztatás és munkavállalók irányítása, alapvető szolgáltatásokhoz való hozzáférés (a hitelt is beleértve), bűnüldözés, migráció és határellenőrzés, valamint az igazságszolgáltatás és a demokratikus folyamatok. A 6. cikk (3) bekezdése lehetővé teszi a szolgáltatónak, hogy egy III. melléklet szerinti rendszerről megállapítsa, hogy nem magas kockázatú, ha nem jelent jelentős kockázatot az egészségre, a biztonságra vagy az alapvető jogokra. Ezt az értékelést azonban a forgalomba hozatal előtt dokumentálnia kell, és a természetes személyek profilozása továbbra is magas kockázatú.
A magas kockázatú rendszerek szolgáltatóinak teljesíteniük kell a 8–15. cikk követelményeit: kockázatkezelési rendszer, adatkezelés, műszaki dokumentáció, nyilvántartás vezetése, átláthatóság az alkalmazók felé, emberi felügyelet, valamint pontosság, robusztusság és kiberbiztonság. A 16. cikk ehhez minőségirányítási rendszert, dokumentációt, naplómegőrzést, megfelelőségértékelést és további elemeket ad. Ezek mérnöki eredmények, és ezért válik az értékelési munka, mint az LLM-evalokról szóló útmutatómban auditbizonyítékká, nem csupán szép kiegészítéssé.
Az alkalmazóknak a 26. cikkben saját listájuk van: a rendszert az útmutató szerint használják, az emberi felügyeletet a szükséges hozzáértéssel, képzéssel és hatáskörrel rendelkező személyekre bízzák, monitorozzák a működést, az automatikusan generált naplókat legalább hat hónapig őrzik, és munkáltatóként a bevezetés előtt tájékoztatják a munkavállalói képviselőket és az érintett munkavállalókat. A 27. cikk szerint a közjogi szervezeteknek, a közszolgáltatást nyújtó magánszervezeteknek és bizonyos hitel- és biztosítási rendszerek alkalmazóinak alapjogi hatásvizsgálatot is el kell végezniük. Az Omnibus lehetővé teszi, hogy ez a vizsgálat hivatkozzon egy meglévő GDPR szerinti adatvédelmi hatásvizsgálatra.
Átmeneti szabály is van. A módosított 111. cikk (2) bekezdése szerint az alkalmazandóvá válás előtt forgalomba hozott vagy üzembe helyezett magas kockázatú rendszerekre csak akkor vonatkozik a rendelet, ha a tervezésük ezt követően jelentősen megváltozik. A hatóságok számára szánt magas kockázatú rendszerek szolgáltatóinak és alkalmazóinak minden esetben 2030. augusztus 2-ig kell megfelelniük. Ne olvasd ezt várakozási engedélynek: egy szűrőeszköz 2028-as nagyobb újratervezése a rendszert a hatály alá húzhatja.
A szankciókról: a 99. cikk a szolgáltatói és alkalmazói kötelezettségek megsértéséért legfeljebb 15 millió eurót vagy a világszintű éves árbevétel 3 százalékát írja elő, amelyik magasabb. Kkv-kra az alacsonyabb összeg vonatkozik. Az Omnibus a „az alacsonyabb” szabályt kiterjeszti a kis középvállalkozások (small mid-cap) új kategóriájára (750-nél kevesebb munkavállaló, legfeljebb 150 millió euró árbevétel vagy 129 millió euró mérlegfőösszeg), de az általam olvasott szövegben csak a 4. és 5. bekezdés alacsonyabb sávjaira, a 15 millió eurós sávra nem. A közepes méretű cégeknek jogi tanácsadóval kell tisztázniuk, melyik felső határ vonatkozik rájuk.
MI-jártasság: a kötelezettség, amely már él
A 4. cikk 2025. február 2. óta alkalmazandó, így ez az egyetlen kötelezettség ebben a bejegyzésben, amely szinte minden cégnél már éles. Az Omnibus lecserélte a szöveget: a szolgáltatóknak és az alkalmazóknak most intézkedéseket kell tenniük munkatársaik és a megbízásukból MI-rendszereket üzemeltető vagy használó más személyek MI-jártasságának támogatására, figyelembe véve a műszaki tudást, a tapasztalatot, a végzettséget, a képzést és a felhasználási környezetet. A cikk kimondja, hogy nem követeli meg egyetlen egyén meghatározott jártassági szintjének garantálását.
A Bizottság Q&A-ja gyakorlatias. Megerősíti, hogy a felügyelet és a végrehajtás 2026 augusztusa óta alkalmazandó, hogy a nemzeti piacfelügyeleti hatóságok nemzeti jog alapján szankciókat szabhatnak ki, hogy nincs kötelezettség a munkavállalók tudásának mérésére, hogy tanúsítvány nem kell, és hogy a képzések vagy irányító kezdeményezések belső nyilvántartása elegendő. MI-felelős vagy irányítótestület kijelölése nem kötelező.
Az értelmezésem: a léc alacsony, de nem üres. Egy egyórás diasor mindenkinek nem illik sem az ügynököket építő fejlesztőhöz, sem a szűrőeszközt használó recruiterhez. Igazítsd a szerepekhez, dokumentáld, mit tettél, és fedd le azokat a hibajelenségeket, amelyekkel az emberek ténylegesen találkoznak, például a prompt injectiont és a magabiztosan téves válaszokat.
Mit tegyen most egy közepes méretű cég
Ebben a sorrendben dolgoznék, egy pár száz fős cégre gondolva, amely LLM API-kra épít és MI-vel támogatott SaaS-t vásárol.
- Építs MI-leltárt. Sorold fel minden MI-rendszert, amit építesz, vásárolsz vagy a munkatársak használnak, felelőssel, szolgáltatóval, modellel, adatkategóriákkal és céllal. Az árnyékhasználatot is.
- Sorold be mindegyiket szerep és kockázat szerint. Jelöld, hogy szolgáltató, alkalmazó vagy mindkettő, és vesd össze a célt a III. melléklettel és az 5. cikkel. Írd le az indoklást, különösen a 6. cikk (3) bekezdése szerinti kivételeknél.
- Állíts le mindent, ami tiltott lehet. Az 5. cikk 2025 februárja óta alkalmazandó, és ha képet vagy videót generálsz, 2026. december 2-án két új tiltás jön.
- Zárd be az 50. cikk hiányosságait. A chatbot-tájékoztatás és a tartalomjelölés már kötelező. Használd az 50. cikkről szóló ellenőrzőlistámat, és vedd figyelembe a 2026. december 2-i dátumot a régebbi generatív rendszereknél.
- Dokumentáld az MI-jártasságot. Szerepalapú képzés, rövid nyilvántartás arról, ki mit kapott, és frissítési ritmus. Tanúsítvány nem kell.
- Igazítsd a beszállítói szerződéseket. Gyűjtsd be a modelldokumentációt az 53. cikk (1) bekezdés b) pontja szerint, jegyezd fel, hogy a szolgáltató aláírta-e a Code of Practice-t, és vedd fel a 25. cikk (4) bekezdése szerinti szöveget minden lehetséges magas kockázatú felhasználási esethez.
- Készülj elő 2027-re, ahol valós III. melléklet szerinti felhasználási eset van. A naplózást, az emberi felügyeletet, az értékelési halmazokat és a műszaki dokumentációt olcsóbb eleve beletervezni, mint utólag pótolni. Időzítési megjegyzés: a szabványok és az iránymutatások a halasztás megnevezett indokai voltak, számíts a változásukra.
- Jelölj ki felelőst és felülvizsgálati ritmust. A szabályok, a Bizottság iránymutatásai és a nemzeti végrehajtás még mozognak, és maga az Omnibus mutatta meg, milyen gyorsan változhatnak a határidők. A negyedéves felülvizsgálat arányos.
Az első hat pont napokba kerül, nem hónapokba, és mindegyik hasznos, bármi történik a dátumokkal. A hetedik és a nyolcadik pontnál harap igazán a 2027-es határidő, és csak azoknak a cégeknek, amelyeknek van III. melléklet szerinti felhasználási esete.
Források
- Regulation (EU) 2024/1689 (AI Act), EUR-Lex
- Regulation (EU) 2026/1744 (Digital Omnibus on AI), EUR-Lex
- AI Act Explorer: Digital Omnibus on AI, full amending text
- European Commission: AI Act regulatory framework and timeline
- European Commission: Guidelines for providers of general-purpose AI models
- European Commission: Q&A on the guidelines for GPAI providers
- European Commission: The General-Purpose AI Code of Practice
- European Commission: AI literacy Questions and Answers
- AI Act Article 25: Responsibilities along the AI value chain
- AI Act Article 26: Obligations of deployers of high-risk AI systems
- AI Act Article 27: Fundamental rights impact assessment
- AI Act Article 53: Obligations for providers of general-purpose AI models
- AI Act Article 99: Penalties
- AI Act Article 101: Fines for providers of general-purpose AI models
- Gibson Dunn: EU AI Act Omnibus Agreement, postponed high-risk deadlines (27 May 2026)
- Orrick: EU AI Act Update, Digital Omnibus finalizes 8 compliance changes (29 July 2026)
- K&L Gates: EU Digital Omnibus on AI enters into force (31 July 2026)
Gyakori kérdések
Elhalasztották az EU AI Act magas kockázatú határidejét?
Igen, és a halasztás hatályos jog. Az (EU) 2026/1744 rendelet (Digital Omnibus on AI) 2026. július 27-én lépett hatályba. A III. melléklet szerinti rendszerekre a magas kockázatú kötelezettségek most 2027. december 2-tól alkalmazandók 2026. augusztus 2. helyett, a szabályozott termékekbe épített, I. melléklet szerinti MI-re pedig 2028. augusztus 2-tól 2027. augusztus 2. helyett.
Mikor alkalmazandók az AI Act GPAI-kötelezettségei?
Az általános célú MI-modellek szolgáltatóira vonatkozó kötelezettségek 2025. augusztus 2. óta alkalmazandók. A Bizottság 2026. augusztus 2. óta érvényesítheti őket, bírságokkal együtt. A 2025. augusztus 2. előtt forgalomba hozott modelleknek 2027. augusztus 2-ig kell megfelelniük.
Szolgáltató vagy alkalmazó vagyok, ha az OpenAI vagy az Anthropic API-jára építek?
Aki egy modellre MI-rendszert fejleszt, és azt saját néven üzembe helyezi, annak az MI-rendszernek a szolgáltatója, akkor is, ha a modell szolgáltatója az OpenAI vagy az Anthropic. Az alkalmazó az, aki kész rendszert használ a saját működésében. Aki belső eszközt épít a saját munkatársainak, jellemzően mindkettő.
Be kell tartanom a GPAI Code of Practice-t?
Nem. A kódex önkéntes, és a GPAI-modellek szolgáltatóit célozza. A Bizottság és az MI Testület megfelelő módszerként hagyta jóvá, amellyel a szolgáltatók igazolhatják a megfelelést. Aki csak API-n keresztül hív egy modellt, az MI-rendszerekre vonatkozó szabályok alapján vállal kötelezettségeket, nem a kódex alapján.
Előírja az AI Act az MI-képzést a munkavállalóknak?
A 4. cikk arra kötelezi a szolgáltatókat és az alkalmazókat, hogy tegyenek intézkedéseket munkatársaik és a megbízásukból MI-rendszereket üzemeltető vagy használó más személyek MI-jártasságának támogatására. Az Omnibus óta nincs előírt jártassági szint, és a Bizottság szerint tanúsítvány sem kell. A képzések belső nyilvántartása elegendő.
Milyen bírságok fenyegetnek a magas kockázatú MI-nél?
A magas kockázatú rendszerekre vonatkozó szolgáltatói és alkalmazói kötelezettségek megsértése akár 15 millió euróval vagy a világszintű éves árbevétel 3 százalékával bírságolható, amelyik magasabb. Kkv-k esetében a két összeg közül az alacsonyabb érvényes. A Bizottság a 101. cikk alapján legfeljebb 3 százalékos vagy 15 millió eurós bírságot szabhat ki a GPAI-modellek szolgáltatóira.