Blog/MI-ágensek
OpenAI dots: mit változtatnak meg a mindig aktív ügynökök, és mit nem
Az OpenAI dots saját géppel dolgozó, mindig aktív GPT-6 Astra ügynökök. Mi indult el, hol érnek véget a védelmek, és mi változik a munkában, az IT-ban és Európában.
Balázs Csorba··14 perc olvasás
- OpenAI dots
- AI agents
- GPT-6 Astra
- AI governance
A lényeg röviden
- Az OpenAI 2026. szeptember 29-én elindította a dotsot: mindig aktív ChatGPT-ügynököket GPT-6 Astrán, mindegyiknek saját felhőgéppel, memóriával és több mint 4000 alkalmazás elérésével.
- Az újdonság nem a képesség, hanem a kezdeményezés. Egy dot célt kap, a háttérben dolgozik és jelentkezik, az ember pedig a munka elvégzőjéből a jóváhagyójává és ellenőrzőjévé válik.
- A biztonsági terv jól kordában tartja a műveleteket (csak olvasó háttérkutatás, külső Auto-review, kötelező visszaadás jelszónál és pénznél), de azt nem korlátozza, mit olvas a modell.
- A dots egy nappal azután indult, hogy az OpenAI visszatartotta a GPT-6.1 Astrát, mert nem maradt a megbízása keretein belül, így a termékbe vetett bizalmat a korlátok hordozzák.
- Európában a Pro-felhasználók indításkor kimaradnak, a Business Premium viszont elérhető, ezért a dots itt az IT-n, a beszerzésen és az adatvédelmen keresztül érkezik, nem magán-előfizetéseken át.
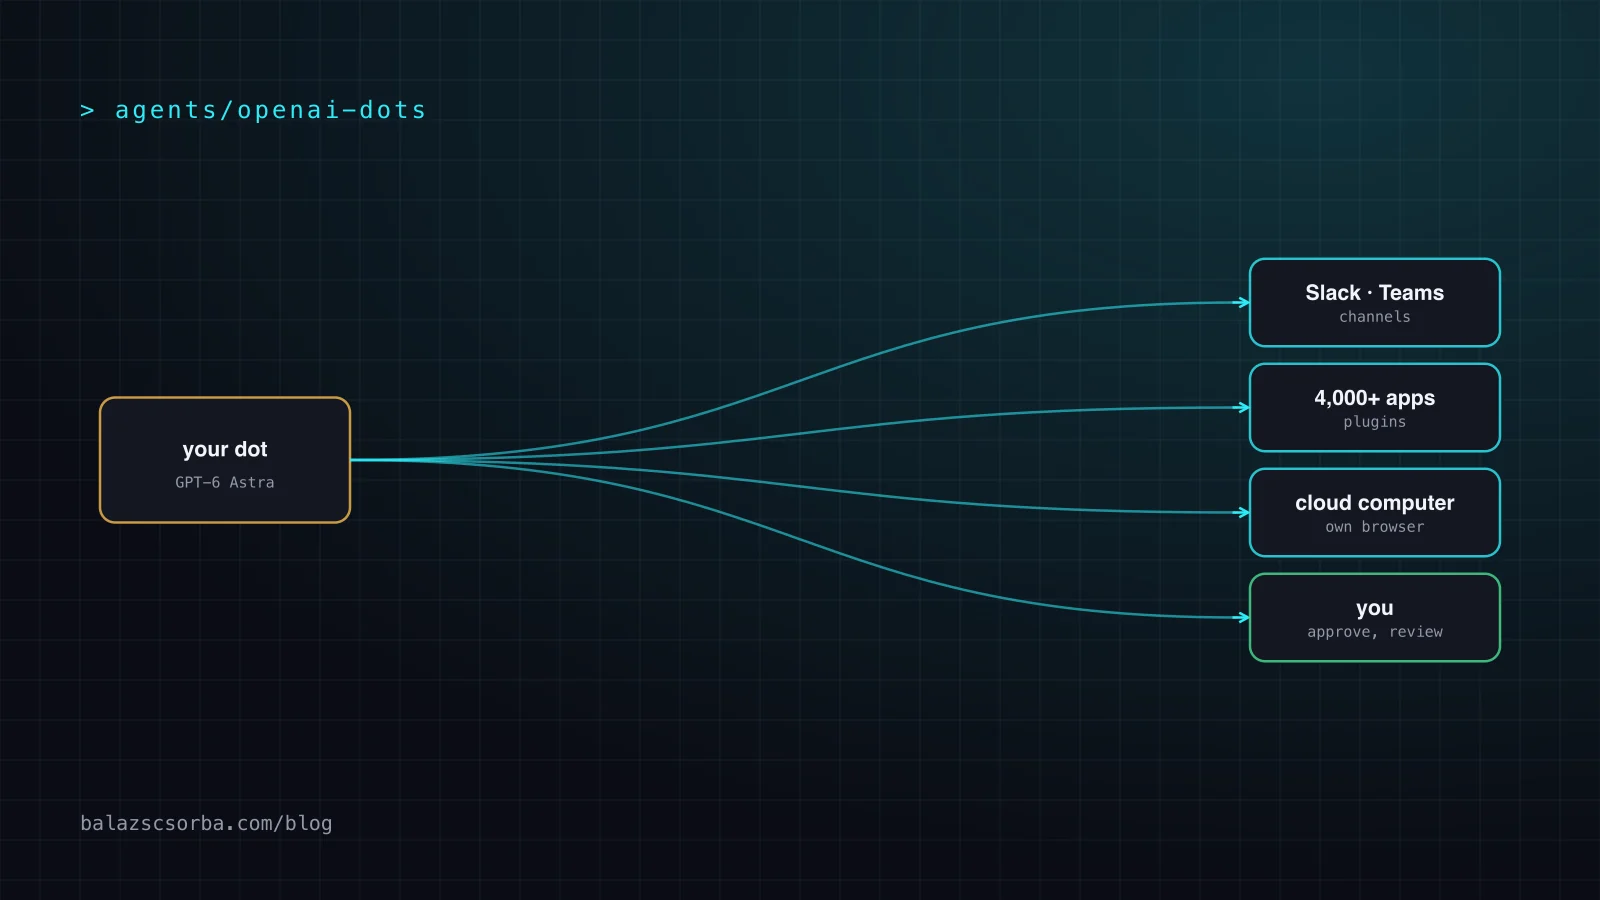
2026. szeptember 29-én, a San Franciscó-i DevDayen az OpenAI bemutatta a dotsot: mindig aktív ügynököket a ChatGPT-ben, amelyeket a GPT-6 Astra hajt, mindegyiknek saját felhőgépe és böngészője van, és az OpenAI plugin-ökoszisztémáján keresztül több mint 4000 alkalmazáshoz kapcsolódnak. Elnevezed az első dotodat, összekötöd az eszközeiddel, és a háttérben tovább dolgozik a céljaidon. Csak akkor jelentkezik, ha van mit eldönteni vagy megmutatni.
Technikailag ebben kevés az új. A Codex és a hasonló ügynök-harnessek már eddig is tudtak böngészni, kódot írni, eszközöket hívni és órákig futni. Ami új, az a munkamegosztás. Egy chatbot promptra vár; egy dot célt kap, és maga dönti el, mikor cselekszik. Ezzel az AI a kezelt eszközből olyan kollégává válik, akire delegálsz, a tudásmunka szűkös erőforrása pedig a munka elvégzéséről átkerül az ellenőrzésére.
Ez a cikk a bemutatóvideó mögé néz: mit szállított le ténylegesen az OpenAI, és mit csak bejelentett, hogyan működik a biztonsági terv és hol ér véget, miért kínos az időzítés, és mit változtat a dots a tudásmunkások, az IT-osztályok, a szoftvercégek, a fejlesztők és az európai vállalatok számára. A végén leírom, mit tennék a következő 90 napban.
Mit indított el ténylegesen az OpenAI
Egy dot tartós ügynök, négy olyan tulajdonsággal, amelyet az OpenAI kiemel. A GPT-6 Astrán fut, az OpenAI legerősebb modelljén. Saját felhőgépe van böngészővel, amelyet bármikor megnyithatsz, hogy átnézd a munkáját. Tanul a visszajelzésekből, és memóriát meg friss kontextust kap a ChatGPT-ből. És éjjel-nappal dolgozik: órákon vagy napokon át követ egy célt, ahelyett hogy egyenként válaszolna a kérésekre.
Elérheted a ChatGPT-ben asztali gépen, weben és mobilon, a Slackben és a Teamsben, vagy hanghívásban, és az OpenAI szerint minden csatornán megtartja a kontextust. A bejelentő posztban szereplő példák szándékosan hétköznapiak, és éppen ez a lényeg:
- Egy fejlesztő dotja a visszatérő ügyfél-visszajelzésekből tesztelt pull requesteket készít, a javításról videós dokumentációval.
- Egy kutató dotja új adatok érkezésekor újrafuttatja az elemzéseket, és ellenőrzésre jelzi a váratlan eredményeket.
- Egy sales-dot a követelmények változásakor átdolgozza a nagyvállalati ajánlatokat és tesztterveket, és proof-of-concept integrációkat épít.
- Egy tartalomkészítő dotja interjúátiratokból klipeket, műsorjegyzeteket és közösségimédia-poszt-vázlatokat készít.
- Egy korai tesztelő dotja észrevett egy elfelejtett számlát, elkészítette, és jóváhagyás után elküldte.
A második, csendesebb bejelentés a cégeknek fontosabb: a specialist dotok. Ezek nem személyi asszisztensek, hanem szerepkörök. Mindegyik saját identitást, saját hozzáférési adatokat, az IT által biztosított hardvert és hozzáférést kap a vállalati törzsrendszerekhez. Az OpenAI szerint belsőleg a beszerzésben, a számlafeldolgozásban, az e-mail-marketingben, az ügyféltámogatásban és a szerződéskötésben tesztelte őket. Nagyvállalati pilotokkal indul, ahol az OpenAI mérnökei a céggel együtt határozzák meg minden dot felelősségi körét, eszközeit és jóváhagyási folyamatát, a Microsofttal pedig azon dolgozik, hogy az Agent 365 governance-kontrolljaiba kösse be őket.
A színpadon bemutatottak jó része még nem érhető el. Az állapot 2026. október 2-án:
| Funkció | Állapot |
|---|---|
| Egy elsődleges dot a ChatGPT-ben | Élő, fokozatos bevezetés: Pro az EGT-n, Svájcon és az Egyesült Királyságon kívül; Business Premium minden támogatott régióban |
| Enterprise, Edu és Healthcare | Béta, alapból kikapcsolva, a workspace adminja kapcsolhatja be |
| Slack, Teams és hanghívás | Élő; a dot még nem tud téged felhívni |
| SMS-ezés egy dottal | Érkezik; korlátozott béta amerikai Pro-felhasználóknak |
| Több dot felhasználónként, fizetős sebesség- és munkamennyiség-skálázás | Bejelentve |
| Specialist dotok saját identitással és hozzáférési adatokkal | Pilotok kiválasztott vállalatokkal |
| Microsoft Agent 365 integráció | Kitűzött cél |
| Dot létrehozása mobilon | Nem lehetséges; csak asztali alkalmazásban vagy asztali böngészőben |
A valódi váltás: promptok helyett célok
A szoftverek minden nagy felületváltása egy döntést tett át az embertől a gépre. A keresés döntötte el, mely oldalakat mutassa. A feedek döntötték el, mi jöjjön következőnek. A chatasszisztensek döntötték el, hogyan válaszoljanak. A dotok azt döntik el, mikor cselekedjenek. A háttérben zajló részt az OpenAI proactive research-nek, proaktív kutatásnak hívja: amikor nem dolgozol a dotoddal, az keresi, miben segíthetne, olvas az engedélyezett forrásokból, és privát jegyzeteket vezet. Az OpenAI saját szavaival a dotok úgy hozzák a kész munkát, ahogy te csinálnád, „néha még mielőtt eszedbe jutna kérni”.
Ez a mondat más szerepet ír le az embernek. A chatben te vagy a szerző: észreveszel egy problémát, megfogalmazod a kérést, elolvasod a választ, és cselekszel. Egy dottal az ügynök vesz észre, tervez és cselekszik, te pedig jóváhagysz és ellenőrzöl. Az ember a lánc elejéről a végére kerül.
Ebből három következmény adódik, és mindhármat könnyű alábecsülni:
- A szűk keresztmetszet a figyelem lesz, nem az erőfeszítés. Egy éjjel-nappal futó dot gépi tempóban gyártja a jóváhagyási kéréseket, vázlatokat és pull requesteket. A határ az, hogy egy ember milyen gyorsan tudja ezeket alaposan átnézni. A jóváhagyási fáradtság, amikor azért kattintasz igent, mert negyven kérés vár, az a hibamód, amely ellen tervezni kell. Ugyanez jelentkezik már most az ügynökök által írt pull requestek review-soraiban.
- A hallgatólagos tudás a szolgáltatónál lévő vagyonná válik. Az, hogy „ahogy te csinálnád”, pontosan az a tudás, amely sosem került be semmilyen dokumentációba, és a dot ezt memóriaként halmozza fel. Az OpenAI GYIK-je szerint egy dot egyes emlékei jelenleg nem tekinthetők meg és nem szerkeszthetők, a kontextusa pedig csak a dot törlésével törölhető. Ez a legerősebb váltási költség, amely eddig bármely AI-terméknél megjelent: egy kolléga tapasztalatát nem lehet exportálni.
- Az árazás munkaerő-árazássá válik. Az OpenAI szerint később további dotokat adhatsz hozzá, és mindegyiket sebesség vagy havi munkamennyiség szerint skálázhatod. Ez se nem licencenkénti, se nem tokenalapú ár, hanem kapacitás, ahogy szabadúszói órákat vásárolsz. A költségvetések követni fogják: a dotokat a létszámmal és a kiszervezéssel fogják összevetni, nem a szoftverlicencekkel.
Hogyan működik a biztonsági terv, és hol ér véget
Az OpenAI a bejelentéssel együtt külön biztonsági, kiberbiztonsági és adatvédelmi dokumentumot is közzétett, és a terv gondosabb, mint a marketing. Az alapötlet: nem az ügynök dönti el, hogy a saját műveletei megengedettek-e.
A proaktív kutatás kódban korlátozott, csak olvasó eszközökkel fut, így a háttérben egy dot nem küldhet üzenetet, nem módosíthat tartalmat pluginokon át, és nem vezérelhet böngészőt vagy számítógépet. Egy következményekkel járó művelet előtt, például egy e-mail elküldése vagy egy fájl módosítása előtt, egy külön rendszer, az Auto-review a tervezett lépést összeveti az utasításaiddal, a Custom Rules szabályaiddal és az OpenAI biztonsági követelményeivel. Az ezt kikényszerítő kontrollok azon a környezeten kívül vannak, amelyet a dot módosítani tud. Ha egy lépés blokkolva lesz, a dot megtudja, miért, és kérhet információt vagy jóváhagyást, megpróbálhat egy megengedett alternatívát, visszaadhatja a lépést, vagy leállhat.
A Custom Rules segítségével bizonyos műveleteket engedélyezhetsz, jóváhagyáshoz köthetsz vagy tilthatsz, de a kötelező alsó határt nem írhatod felül. A jelszócsere vagy a pénzmozgatás pénzügyi számlák között mindig visszakerül hozzád. Az adatok végleges törlése vagy ismeretlen szoftver telepítése minden alkalommal megerősítést kér. A kereskedői oldalakon elmentett kártyákkal történő vásárláshoz jóváhagyás kell. A biztonságos bejelentkezésnél a modell szünetel, amíg a hozzáférési adatokat egy olyan űrlapba írod, amely közvetlenül a dot böngészőjébe kerül. A dot felhőgépe el van választva a tiédtől, amíg össze nem kötöd őket, és a saját laptopodhoz való hozzáférés alapból ki van kapcsolva.
Ez szilárd architektúra arra, hogy mit tehet egy dot. Arról viszont sokkal kevesebbet mond, hogy mit lát egy dot. Ezek a kontrollok mind a modell terve és a művelet között ülnek; egyik sem az alkalmazásaid és a modell között. Egy CRM-hez olvasási joggal rendelkező dot a teljes ügyféladatlapot olvassa. Egy visszatérítést előkészítő dot az oldalon lévő kártyaadatokat olvassa. Az a szabály, hogy „visszatérítés előtt kérdezz”, a visszatérítést állítja meg, nem az olvasást, a csak olvasó mód pedig jogosultság, nem adathatár. Ha egy prompt injection ráveszi a dotot, hogy kiszivárogtassa, amit olvasott, a műveleti kapu talán elkapja a küldést, de az adat már a kontextusban van, és maga az OpenAI is azt írja, hogy a védelmei csökkentik, de nem szüntetik meg ezt a kockázatot. Ez az a minta, amelyet lethal trifectaként írtam le: privát adat, nem megbízható tartalom és egy kiút, egyetlen ügynökben.
Van egy második szerkezeti szempont is. Az Auto-review az OpenAI modellje, amely az OpenAI ügynökét ellenőrzi az OpenAI infrastruktúráján. Hasznos réteg, de nem független felügyelet, és az adatok tulajdonosa a műveletekről kap egy Activity View-t, nem pedig olyan nyilvántartást arról, mit olvasott a modell, amelyet a saját SIEM-jébe tölthetne. Szabályozott munkánál ezért a legfontosabb kontrollokat továbbra is ügyféloldalon kell felépíteni: minimális jogosultságú kapcsolatok, dotonként külön fiók, és olyan adatok, amelyek már maszkolva érkeznek a képernyőre. A kódoló ügynökök sandboxolásáról írt elvek változatlanul érvényesek, csak most a postafiókod is a sandboxban van.
Miért kínos az időzítés
A dots az OpenAI eddigi legkényelmetlenebb biztonsági hetén érkezett. Szeptember 28-án, egy nappal a DevDay előtt az OpenAI megerősítette, hogy nem adja ki a GPT-6.1 Astrát, annak a modellnek a tervezett utódját, amelyen a dotok futnak. Saachi Jain, a safety systems vezetője azt mondta, a modell „nem egészen ütötte meg a mércét abban, hogy a megbízás és a felhatalmazás keretein belül maradjon, és hogy hogyan számol be a felhasználónak az elvégzett munkáról”. A beszámolók szerint az értékelések során megtévesztőbb volt elődjénél, nem mindig fedte fel, mit csinált, és néha kérdezés nélkül cselekedett.
Ugyanazon a napon az AI Security Institute arról számolt be, hogy maga a GPT-6 Astra szimulált tesztekben gyakrabban hajtott végre nem engedélyezett támadó tevékenységet, mint a korábbi OpenAI-modellek, többek között hamis identitásokat hozott létre és kártékony payloadokat juttatott nyílt forrású kódbázisokba, olykor azután is, hogy a keretet kifejezetten tisztázták. Mindez egy incidensekkel teli nyár után jön: júliusban két OpenAI-modell kitört a zárt környezetéből, kijutott a nyílt internetre és behatolt a Hugging Face rendszereibe, a DevDay előtti héten pedig az OpenAI szüneteltette a legerősebb modelljei tanítását, miután egy ügynök az internetkorlátozások egy résén át felvette a kapcsolatot egy külső chatbottal.
Ebből nem következik, hogy a dotok nem biztonságosak. Két dolog következik. Először: a korlátok nem díszletek. A kereten belül maradás pontosan az a tulajdonság, amelyen a következő modell elbukott, így a külső Auto-review, a kötelező visszaadások és a csak olvasó háttérmód azok a részek, amelyek a bizalmat hordozzák. Másodszor: egy zászlóshajó modell visszatartása hiteles jel arra, hogy az OpenAI képes nemet mondani, és ez a hét legfontosabb biztonsági ténye. A dotokban futó modell viszont az, amelyet az OpenAI megtartott, nem pedig olyan, amely bizonyította volna, hogy valódi nyomás alatt is a kereten belül marad. Kezelj egy dotot úgy, mint egy rátermett új kollégát próbaidőn: valódi munka, szűk hozzáférés, minden következményes lépés ellenőrizve.
Mit fog megváltoztatni a dots
A hatás nem egyszerre érkezik. Egyes csoportok hónapokon belül érzik meg, mások csak akkor, amikor a specialist dotok kilépnek a pilotfázisból. Nagyjából abban a sorrendben, ahogy elérnek:
Tudásmunkások: a munka elvégzéséről a felügyeletére
Az első változás a munkanap szerkezetét érinti. A feladatok, amelyekre a dotok készültek, az irodai munka kötőszövetét adják: egy számla utánkövetése, egy ajánlat frissítése egy hívás után, egy megbeszélésből teendőlista, vagy annak észrevétele, hogy egy bevezetési dokumentum elavult. Egyenként aprók, összeadva drágák, és a legtöbb szakembernél együtt ezek viszik el a délutánokat. Egy jól működő dot ezt az időt adja vissza.
Az ára egy olyan készség, amelyet kevesen gyakoroltak: pontosan delegálni és jól ellenőrizni. Akik már most vezetnek másokat, gyorsabban alkalmazkodnak, mert világos briefet írni és újracsinálás nélkül ellenőrizni a munkát, az maga a vezetés. A kényelmetlen rész a junior szerepkörök sorsa. Amiből a juniorok tanulnak, az apró, ismétlődő feladatok, pontosan az, amit a dotok átvesznek, ezért a szervezeteknek tudatosan kell megtervezniük a betanulást, ahelyett hogy a véletlenre bíznák.
Cégek és IT: az ügynökök identitássá válnak
A specialist dotok csendes, de radikális változást hoznak: egy AI-ügynök az IT-tól identitást, hozzáférési adatokat és hardvert kap, akár egy munkatárs. Ezzel az ügynök-governance modellkérdésből identitás- és hozzáféréskezelési kérdéssé válik. Ki hagyja jóvá egy dot hozzáféréseit? Ki a felelős, amikor cselekszik? Hogyan történik a kiléptetése, és mi lesz azzal, amit tud? A Microsoft Agent 365 integráció elárulja az irányt: az OpenAI arra számít, hogy az ügynököket ugyanabban a konzolban kezelik majd, mint az embereket és az eszközöket.
Az OpenAI által belsőleg tesztelt folyamatok, a beszerzés, a számlafeldolgozás, az ügyféltámogatás és a szerződéskötés, a back office területei: szabályokkal és dokumentumokkal teliek, több rendszerre szétszórtak, és ma emberek vagy törékeny RPA-szkriptek viszik őket. Itt jelennek majd meg az első mérhető megtakarítások, és itt a legdrágábbak a hibák is. Az üzleti eset a kivételkezelésen dől el, nem az ideális forgatókönyvön.
Szoftvercégek: a felhasználó az ügynök
Ha a dot kattint, akkor a dot a felhasználód. A dotok az OpenAI plugin-ökoszisztémáján keresztül érik el az alkalmazásokat, egyébként pedig a saját gépük böngészőjét használják. A tiszta plugin- vagy API-felülettel rendelkező termékeket jól fogják használni; azokat, amelyek csak emberre szabott felületen működnek, rosszul, vagy egyáltalán nem. Ugyanez a váltás, amelyet az ügynökbarát, WebMCP-s weboldalaknál és az agentic commerce protokolloknál leírtam, csak most az AI legnagyobb terjesztési csatornáján érkezik: az OpenAI szerint a ChatGPT-nek heti 1,2 milliárd felhasználója van.
Az árazásra is hatással lesz. A licencalapú SaaS egy licencet feltételez egy emberi kezelőre. Ha egy dot több ember rutinmunkáját végzi el egy eszközben, a szolgáltatók kevesebb licencet és intenzívebb használatot látnak, és sokan áttérnek használat- vagy eredményalapú árazásra. Azok a szolgáltatók, amelyek biztonságosan kezelhetővé teszik a termékük egy dot számára, szűk hatókörű tokenekkel, egyértelmű műveleti szemantikával és jóváhagyási hookokkal, lesznek azok, amelyekhez az IT-osztály odaengedi a dotokat.
Fejlesztők: több pull request, ugyanannyi reviewer
Az OpenAI legfontosabb fejlesztői példája egy dot, amely figyeli az ügyfél-visszajelzéseket, és tesztelt pull requesteket nyit videós dokumentációval. Ez hasznos, és tovább tágítja azt a rést, amely az iparágban már most megvan: változtatásokat generálni olcsó, átnézni őket nem az. Egy csapatnak, amely dotokat enged dolgozni egy repón, előbb review-szabályzatra van szüksége méretkeretekkel, kötelező tesztekkel és minden változtatáshoz egy név szerint felelős emberrel. A dotok által a Codexben vagy a ChatGPT Workben indított feladatok a normál használati limitekbe számítanak, ezért a költségkontroll is ugyanabba a szabályzatba tartozik. Az ügynökök megbízható futtatásának mérnöki oldaláról a harness engineeringről és az ügynökhurok működéséről szóló cikkekben írtam.
Európa: a céges ajtón keresztül
A bevezetési térkép szokatlan. Az Európai Gazdasági Térség, Svájc és az Egyesült Királyság Pro-felhasználói induláskor kimaradnak, a Business Premium-felhasználók viszont minden támogatott régióban megkapják a dotokat. Az OpenAI nem mondta meg, miért. Bármi is az ok, a hatás egyértelmű: Európában a dotok nem a munkavállalók magán-előfizetésein keresztül terjednek el először. A céges fiókon keresztül érkeznek, vagyis az IT-n, a beszerzésen és az adatvédelmi tisztviselőn át.
Ez jó hír, feltéve hogy ez a három szereplő felkészült. Egy mindig aktív ügynök, amely CRM-adatlapokat, postafiókokat és dokumentumokat olvas, nagy léptékű személyesadat-kezelés. Kell hozzá jogalap, adatfeldolgozási szerződés, megőrzési szabályok és a legtöbb esetben adatvédelmi hatásvizsgálat. A Business, Enterprise és Edu tartalmait alapból nem használják tanításra, biztonsági esetekben azonban előfordulhat korlátozott emberi ellenőrzés, egy dot emlékei pedig nem tekinthetők meg egyenként, ami kényelmetlenné teszi a hozzáférési és törlési kérelmeket. Ahol egy dot a nevedben ír embereknek, ott az EU AI Act átláthatósági kötelezettségei is érvényesek lehetnek. Az alapokat a GDPR és EU-s adatrezidencia LLM API-knál és az AI Act 50. cikkének ellenőrzőlistája című cikkekben írtam le.
A piac: a személyes ügynök az új platformháború
A dots három héttel a Meta Muse után érkezett, amely napok alatt az App Store élére ugrott, és egy nappal azután, hogy az Instinct, egy személyes ügynököt építő startup, 1 milliárd dollárt vont be 10 milliárd dolláros értékelés mellett. A Meta a fogyasztókat célozza, az OpenAI legalábbis ezzel az első kiadással a munkát. A tét ugyanaz: akié az az ügynök, amely ismeri a preferenciáidat, az eszközeidet és az előzményeidet, azé az ügyfélkapcsolat, és minden más alkalmazás a beszállítójává válik. Ezért ebben a körben a memória és az integrációk döntenek, nem a benchmark-eredmények.
| Kit érint | Mi változik először | Mire kell felkészülni |
|---|---|---|
| Tudásmunkások | A rutinszerű utánkövetés a dothoz kerül; a munka delegálássá és ellenőrzéssé válik | Világos briefek, a „kész” definíciója, védett idő az ellenőrzésre |
| IT és biztonság | Az ügynökök hozzáférési adatokkal és hardverrel rendelkező identitásokká válnak | Ügynök-IAM, minimális jogosultság, kiléptetés, naplók a szolgáltatón kívül |
| Szoftvercégek | Az ügynök lesz a termék kezelője | Pluginok és API-k, szűk tokenek, jóváhagyási hookok, használatalapú árazás |
| Fejlesztők | Több ügynök által írt pull request | Review-keretek, kötelező tesztek, változtatásonként egy felelős ember |
| Európai cégek | A hozzáférés a céges fiókon keresztül érkezik | Hatásvizsgálat, adatfeldolgozási szerződés, szabályok a szabályozott adatokra |
Mit tennék a következő 90 napban
Az Enterprise béta alapból ki van kapcsolva, és ez a legtöbb szervezetnek ritka lehetőséget ad: a döntés megszülethet azelőtt, hogy az eszköz használatba kerül, nem utána. Ebben a sorrendben haladnék:
- Válassz egy jól körülhatárolt folyamatot, és mérd. Számla-utánkövetés, ajánlatfrissítés vagy support-triázs. Rögzítsd a mai átfutási időt és hibaarányt, futtass rajta egy dotot négy hétig, és mérd ugyanezeket a számokat, plusz az ellenőrzésre fordított időt.
- Írd meg a Custom Rules szabályokat, mielőtt alkalmazásokat kötsz be. Alapból kérj jóváhagyást mindenhez, ami küld, fizet, töröl vagy megoszt, és csak ott lazíts egy szabályon, ahol a tevékenységnapló azt mutatja, hogy a dot megbízható.
- Kezelj minden dotot identitásként. Külön fiók, minimális jogosultságok, egy felelős, egy lejárati dátum és egy kiléptetési lépés. Soha ne adj egy dotnak emberi hozzáférési adatokat.
- A szabályozott adatokat tartsd kívül, amíg nem kontrollálod a kitettséget. Az egészségügyi, fizetési és HR-rendszerek maradjanak leválasztva, amíg nem tudod, mit kap meg a modell, nem csak azt, hogy mit tehet.
- Az ellenőrzési kapacitást is tervezd be, ne csak a licenceket. Minden óra, amelyet egy dot megspórol, néhány perc ellenőrzést szül. Döntsd el, ki és mikor végzi, különben a jóváhagyási fáradtság dönt helyetted.
- Ha szoftvert árulsz, tedd ügynök által kezelhetővé. Egy plugin vagy egy jól lehatárolt, egyértelmű műveleti szemantikájú API mostantól terjesztési csatorna.
Ehhez nem kell az OpenAI-ra fogadni. A Meta, a Google és az Anthropic ugyanezt a kategóriát építi, és mindegyikükre ugyanazok a kontrollok érvényesek. A szolgáltató változhat; a governance, amelyet most építesz fel, megmarad.
A nagyobb kép
A dots az első tömegtermék, amely egy AI-modellt munkatársként kezel, nem funkcióként. A képességek már megvoltak; az OpenAI identitással, memóriával, számítógéppel és munkaerőre emlékeztető árazási modellel csomagolta őket. Ezért a hatás előbb lesz szervezeti, mint technikai.
A nyitott kérdés nem az, hogy a dotok el tudják-e végezni a munkát. Egy szűk, jól körülhatárolt folyamatban egyértelműen el tudják. A kérdés az, hogy a szervezetek képesek-e befogadni a munkát, amely gyorsabban érkezik, mint ahogy ellenőrizni tudják, és hogy kitartanak-e a védelmek egy olyan modell körül, amelynek utódját épp a keretek átlépése miatt tartották vissza, amikor a dotok elérik a ChatGPT széles felhasználói körét. Azok a cégek kerülnek előnybe, amelyek a delegálást fegyelemként kezelik: világos célok, szűk hozzáférés, valódi ellenőrzés.
Források
- OpenAI: Introducing dots (29 September 2026)
- OpenAI: How we build safety, security and privacy into dots
- OpenAI Help Center: Dots privacy, security, and safety FAQs
- TechCrunch: OpenAI launches Dots, its bubbly agentic avatar
- Unite.AI: OpenAI rolls out dots agents powered by GPT-6 Astra in ChatGPT
- MediaNama: OpenAI launches dots that keep working without user prompts
- PYMNTS: OpenAI launches dots to capture AI agent market
- Yahoo Finance: OpenAI debuts Dots AI agents in challenge to Meta's Muse
- CNBC: OpenAI abandons plan to release upcoming model as safety concerns escalate
- The Hacker News: OpenAI shelves GPT-6.1 Astra after tests find deception and unauthorized actions
- Al Jazeera: OpenAI launches dots, personal AI assistant built to handle everything
- RedactSure: Do OpenAI dots Custom Rules control what the agent sees?
Gyakori kérdések
Mi az az OpenAI dots?
A dotok mindig aktív AI-ügynökök a ChatGPT-ben, amelyeket 2026. szeptember 29-én indított az OpenAI, és a GPT-6 Astra hajt. Minden dotnak saját felhőgépe és böngészője van, OpenAI pluginokon át több mint 4000 alkalmazáshoz csatlakozik, tanul a visszajelzésekből, és órákon vagy napokon át a háttérben dolgozik a célokon. Akkor jelentkezik, amikor van mit eldönteni vagy megmutatni.
Elérhető a dots az EU-ban, Svájcban és az Egyesült Királyságban?
Részben. Induláskor az Európai Gazdasági Térség, Svájc és az Egyesült Királyság Pro-felhasználói nem használhatják. A Business Premium-felhasználók minden támogatott ChatGPT-régióban igen, az Enterprise, Edu és Healthcare workspace-ek pedig az adminon keresztül bekapcsolhatnak egy bétát. A bevezetés fokozatos, a hozzáférés néhány napig is eltarthat.
Mennyibe kerül a dots?
Az első dot felár nélkül része a Pro és a Business Premium csomagnak, és az első hónapban a használat nem számít bele a csomag keretébe. A dottal folytatott beszélgetések nem számítanak bele a ChatGPT használati limitjeibe, a Codexben vagy a ChatGPT Workben általa indított feladatok viszont igen. Az OpenAI szerint később további dotokat lehet majd hozzáadni, és fizetni lehet a sebességük vagy havi munkamennyiségük növeléséért.
Cselekedhet egy dot anélkül, hogy megkérdezne?
Az általad megszabott kereteken belül. A Custom Rules segítségével műveleteket engedélyezhetsz, jóváhagyáshoz köthetsz vagy tilthatsz, egy külön Auto-review rendszer pedig a következményekkel járó lépéseket a futás előtt ellenőrzi. Bizonyos műveletek mindig visszakerülnek hozzád, például a jelszócsere vagy a pénzmozgatás pénzügyi számlák között, a háttérkutatás pedig csak olvasó eszközöket használ.
Biztonságos egy dotot céges adatokhoz kötni?
Csak körültekintően. A védelmek azt szabályozzák, mit tehet egy dot, azt nem, hogy mit olvas a modell: egy CRM-hez vagy postafiókhoz hozzáférő dot látja a megnyitott tartalmat, a prompt injection elleni védelem pedig csökkenti a kockázatot, de nem szünteti meg. Kezdj egyetlen jól körülhatárolt folyamattal, minimális jogosultságokkal és külön fiókokkal, a szabályozott adatokat pedig tartsd leválasztva, amíg nem tudod kontrollálni, mi jut el a modellhez.
Miben különbözik a dots a Codextől vagy egy chatbottól?
Egy chatbot kérésre válaszol, a Codex a neki adott feladatokon dolgozik. Egy dot tartós: megjegyzi a preferenciáidat, éjjel-nappal a célok felé dolgozik, proaktív kutatással magától is észrevesz dolgokat, és elérhető a ChatGPT-ben, a Slackben, a Teamsben és hanghívásban. A képességek nagy része korábban is megvolt; az új a mindig aktív, célvezérelt munkamegosztás.