Blog/Sicherheit & Compliance
EU AI Act jenseits von Artikel 50: GPAI, Hochrisiko-Fristen und To-dos
Der AI Act nach dem Digital Omnibus: GPAI-Pflichten, Hochrisiko-Fristen (2.12.2027 und 2.8.2028), Anbieter vs. Betreiber bei OpenAI- und Anthropic-APIs, KI-Kompetenz.
Balázs Csorba··12 Min. Lesezeit
- EU AI Act
- GPAI
- High-risk AI
- AI compliance
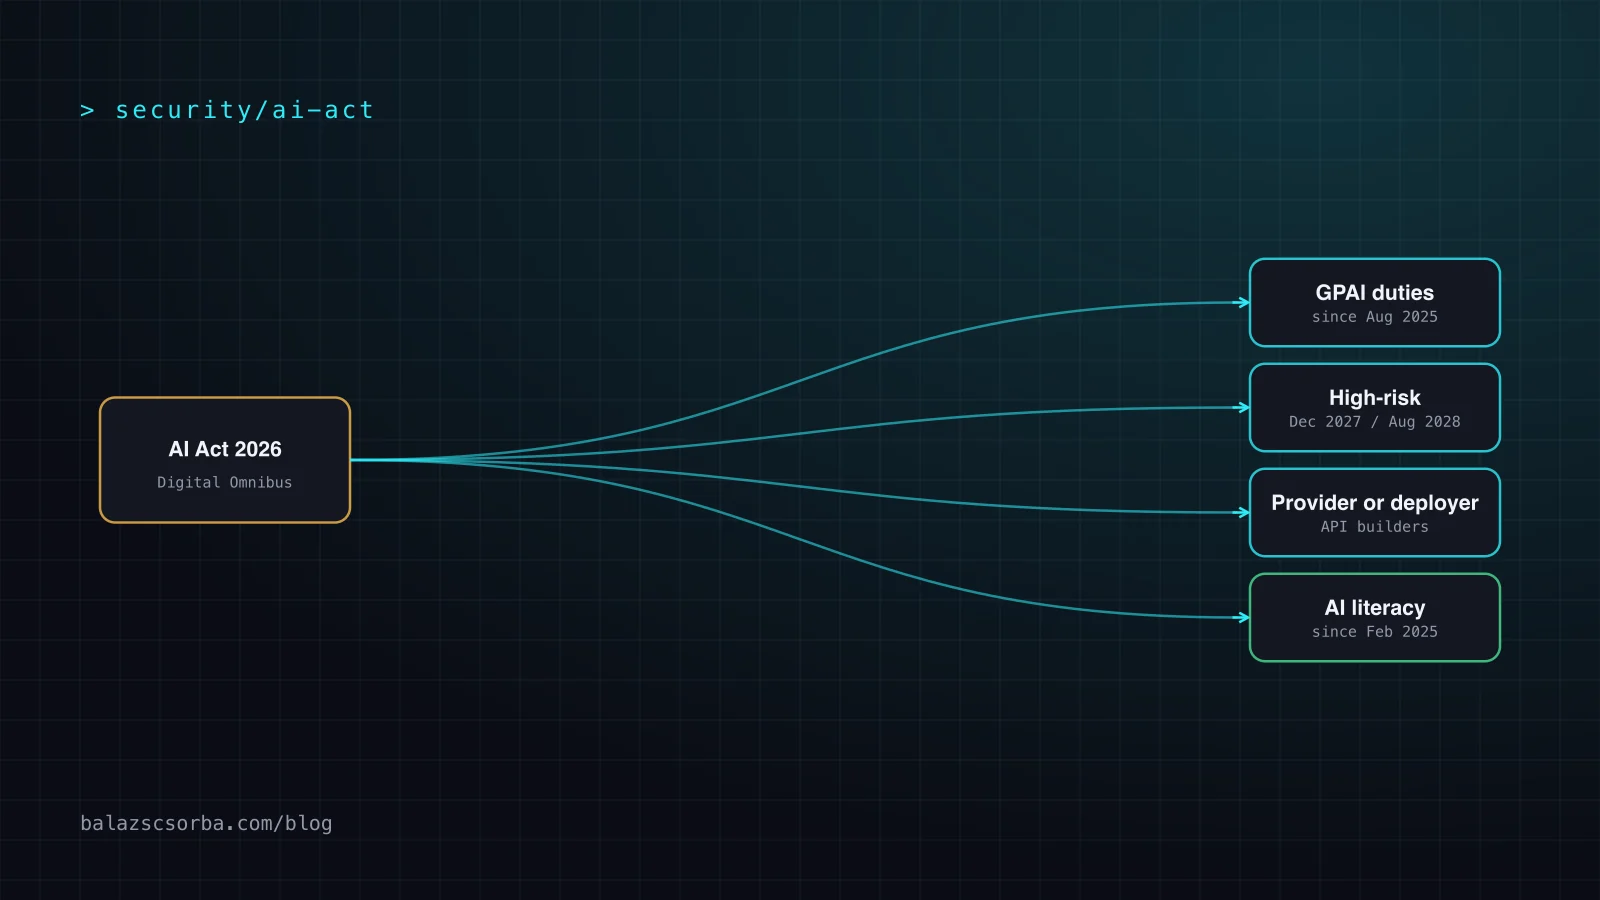
Das Wichtigste in Kürze
- Der Digital Omnibus on AI (Verordnung (EU) 2026/1744, seit 27. Juli 2026 in Kraft) hat die Hochrisiko-Fristen auf den 2. Dezember 2027 (Anhang III) und den 2. August 2028 (Anhang I) verschoben. Die meisten anderen Fristen blieben.
- Die GPAI-Modellpflichten gelten seit dem 2. August 2025 und kann die Kommission seit dem 2. August 2026 durchsetzen. Sie liegen bei OpenAI, Anthropic und anderen Modellanbietern, nicht bei dir, es sei denn, du trainierst ein Modell wesentlich um.
- Wer ein Produkt auf einer LLM-API baut, ist Anbieter eines KI-Systems. Für die meisten Chatbots und RAG-Assistenten heißt das Artikel 50 und KI-Kompetenz; das volle Hochrisiko-Regime ergibt sich aus dem Anwendungsfall, nicht aus dem Modell.
- Die KI-Kompetenz (Artikel 4) gilt seit dem 2. Februar 2025. Seit dem Omnibus bedeutet sie Maßnahmen zur Förderung der Kompetenz, ohne vorgeschriebenes Niveau und ohne Zertifikat; Aufsicht und Durchsetzung gelten seit August 2026.
- Ein mittelständisches Unternehmen sollte jetzt ein KI-Inventar aufbauen, jedes System einordnen, Anhang-III-Anwendungsfälle prüfen, Lieferantenverträge nach Artikel 25(4) anpassen und seine Kompetenzmaßnahmen dokumentieren. Nichts davon muss bis 2027 warten.
In meiner Checkliste zu Artikel 50 ging es um die Transparenzregeln, die seit dem 2. August 2026 gelten. Das ist nur ein Kapitel des AI Act. Die Fragen, die mir Engineering-Leads jetzt stellen, sind breiter: Was gilt für uns, wenn wir nur die OpenAI- oder Anthropic-API aufrufen, wurde die Hochrisiko-Frist wirklich verschoben, und was sollte ein Unternehmen mit ein paar hundert Leuten in diesem Quartal tun?
Dieser Beitrag beantwortet das mit Stand 2. Oktober 2026. Ich zitiere die Verordnung und die Seiten der Kommission direkt, und wo ich mich auf Kommentare von Kanzleien stütze, sage ich das. Ich bin Entwickler, kein Jurist. Nimm das als Landkarte für deine eigene rechtliche Prüfung, nicht als Rechtsberatung.
Die Kurzfassung
Die Zeitleiste nach dem Digital Omnibus
Die Kommission hat den Digital Omnibus on AI am 19. November 2025 vorgeschlagen. Parlament und Rat einigten sich im Mai 2026 politisch, und der finale Rechtsakt, die Verordnung (EU) 2026/1744, ist am 27. Juli 2026 in Kraft getreten. Die AI-Act-Seite der Kommission bestätigt das Ergebnis: Anwendungsfälle nach Anhang III (Biometrie, kritische Infrastruktur, Bildung, Beschäftigung, Migration und ähnliche Bereiche) gelten ab dem 2. Dezember 2027, in Produkte wie Aufzüge oder Spielzeug integrierte KI ab dem 2. August 2028.
Die Tabelle ergänzt die Rechtsgrundlage zu jedem Datum. Zwei Details übersieht man leicht. Erstens hat der Omnibus Artikel 50 selbst nicht angefasst: Er gibt generativen Systemen, die vor dem 2. August 2026 in Verkehr gebracht wurden, lediglich bis zum 2. Dezember 2026 Zeit für die Kennzeichnungspflicht nach Artikel 50(2). Zweitens gelten die zwei neuen Verbote in Artikel 5 (nicht einvernehmliche intime Darstellungen und Darstellungen sexuellen Kindesmissbrauchs) ab dem 2. Dezember 2026, was relevant ist, wenn du Bild- oder Videogenerierung auslieferst.
| Datum | Was gilt | Grundlage |
|---|---|---|
| 2.2.2025 | Verbotene Praktiken und KI-Kompetenz | Art. 113 Abs. 3 Buchst. a |
| 2.8.2025 | Pflichten für Anbieter von GPAI-Modellen | Art. 53 bis 55; Leitlinien der Kommission zu GPAI |
| 2.8.2026 | Transparenzpflichten; Durchsetzungsbefugnisse der Kommission gegenüber GPAI-Anbietern; Aufsicht und Durchsetzung zu Artikel 4 | Art. 50; Art. 101; Q&A der Kommission zur KI-Kompetenz |
| 2.12.2026 | Zwei neue Verbote; Kennzeichnungspflicht für generative Systeme, die vor dem 2.8.2026 in Verkehr gebracht wurden | Art. 113 in geänderter Fassung; Art. 111 Abs. 4 |
| 2.8.2027 | GPAI-Modelle, die vor dem 2.8.2025 in Verkehr gebracht wurden, müssen konform sein | Seite der Kommission zu den GPAI-Leitlinien |
| 2.12.2027 | Hochrisiko-Pflichten für Systeme nach Anhang III | Art. 113 Buchst. c Ziff. i |
| 2.8.2028 | Hochrisiko-Pflichten für Systeme in Produkten nach Anhang I | Art. 113 Buchst. c Ziff. ii |
| 2.8.2030 | Bestehende Hochrisiko-Systeme von Behörden müssen konform sein | Art. 111 Abs. 2 in geänderter Fassung |
GPAI-Pflichten: Was die Modellanbieter dir schulden
Die Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck gelten seit dem 2. August 2025. Nach Artikel 53 muss ein Anbieter die technische Dokumentation des Modells führen, nachgelagerten Anbietern, die das Modell integrieren, Informationen bereitstellen, eine Urheberrechtsstrategie einführen (einschließlich der Beachtung von Rechtevorbehalten nach der DSM-Richtlinie) und eine ausreichend detaillierte Zusammenfassung der Trainingsinhalte veröffentlichen. Anbieter von Modellen mit systemischem Risiko, vermutet ab 10^25 FLOP Trainingsrechenleistung, haben zusätzlich die Pflichten nach Artikel 55: Evaluierungen, Risikominderung, Meldung schwerwiegender Vorfälle und Cybersicherheit.
Die Leitlinien der Kommission nennen ein Richtkriterium dafür, was als Modell mit allgemeinem Verwendungszweck gilt: Trainingsrechenleistung über 10^23 FLOP und die Fähigkeit, Sprache, Text-zu-Bild oder Text-zu-Video zu erzeugen, mit Ausnahmen in beide Richtungen. Das Inverkehrbringen umfasst auch die Bereitstellung des Modells über eine API.
Der GPAI Code of Practice, veröffentlicht am 10. Juli 2025, ist freiwillig. Er hat drei Kapitel: Transparenz, Urheberrecht sowie Sicherheit und Schutz, das letzte nur für Anbieter von Modellen mit systemischem Risiko. Die Kommission und der KI-Ausschuss haben ihn als geeignetes freiwilliges Instrument bestätigt. Die Unterzeichnerliste auf der Seite der Kommission nennt unter anderem Amazon, Anthropic, Google, IBM, Microsoft, Mistral AI und OpenAI. xAI hat nur das Kapitel Sicherheit und Schutz unterzeichnet und muss Transparenz und Urheberrecht auf anderem Weg nachweisen.
Bei der Durchsetzung gelten die Befugnisse der Kommission gegenüber GPAI-Anbietern ab dem 2. August 2026, einschließlich Bußgeldern von bis zu 3 Prozent des weltweiten Umsatzes oder 15 Millionen Euro nach Artikel 101. Modelle, die vor dem 2. August 2025 in Verkehr gebracht wurden, haben bis zum 2. August 2027 Zeit. Der Omnibus hat außerdem dem KI-Büro die ausschließliche Zuständigkeit für KI-Systeme auf Basis eines GPAI-Modells übertragen, wenn Modell und System vom selben Anbieter stammen, so wird etwa ein Produkt wie ChatGPT beaufsichtigt. Ein System, das du auf der API eines anderen baust, fällt nicht darunter.
Was heißt das praktisch für ein Unternehmen, das eine API aufruft?
- Du bist nicht der Modellanbieter. Laut Kommission wirst du durch Feinabstimmung oder Änderung eines Modells nur dann Anbieter, wenn dafür mehr als ein Drittel der ursprünglichen Trainingsrechenleistung eingesetzt wird. Prompting, RAG, Adapter und übliches Fine-Tuning liegen weit darunter.
- Du hast Anspruch auf Informationen. Artikel 53 Absatz 1 Buchstabe b verpflichtet den Modellanbieter, nachgelagerten Anbietern die Unterlagen zu geben, die sie brauchen, um das Modell zu verstehen und ihre eigenen Pflichten zu erfüllen. Fordere sie im Einkauf an und lege sie ab.
- Der Code of Practice ist ein Signal für die Anbieterauswahl, nicht deine Checkliste. Wer unterzeichnet hat, hat einen definierten Weg zum Konformitätsnachweis gewählt. Halte fest, ob dein Anbieter unterzeichnet hat.
Anbieter oder Betreiber: Wo Unternehmen mit API-Nutzung landen
Der AI Act reguliert Akteure nach ihrer Rolle. Ein Anbieter entwickelt ein KI-System oder Modell oder lässt es entwickeln und bringt es unter eigenem Namen in Verkehr oder nimmt es in Betrieb. Ein Betreiber verwendet ein KI-System in eigener Verantwortung im beruflichen Kontext. Ein Unternehmen kann mehrere Rollen zugleich haben.
Die Konsequenz übersehen viele Teams. Wer einen kundenorientierten Assistenten auf einem gehosteten Modell baut, wird Anbieter eines KI-Systems. Das ist eine leichte Rolle, wenn das System kein Hochrisiko-System ist (vor allem Artikel 50 und Artikel 4), und eine schwere, wenn es eines ist. Die Konformität des Modellanbieters geht nicht auf dich über.
| Rolle | Typisches Beispiel | Kernpflichten | Gilt ab |
|---|---|---|---|
| Anbieter eines GPAI-Modells | OpenAI, Anthropic, Mistral AI | Technische Dokumentation, Information nachgelagerter Anbieter, Urheberrechtsstrategie, Trainingszusammenfassung; Art. 55 bei systemischem Risiko | 2.8.2025, Durchsetzung ab 2.8.2026 |
| Anbieter eines KI-Systems ohne Hochrisiko | Support-Chatbot oder RAG-Assistent auf einer LLM-API | Transparenz nach Art. 50, KI-Kompetenz (Art. 4), keine verbotenen Praktiken | 2.2.2025 und 2.8.2026 |
| Anbieter eines Hochrisiko-KI-Systems | Produkt zur Bewerberauswahl oder Bonitätsbewertung auf LLM-Basis | Anforderungen nach Art. 8 bis 15, Qualitätsmanagement, Dokumentation, Logs, Konformitätsbewertung, Registrierung (Art. 16) | 2.12.2027 |
| Betreiber eines Hochrisiko-KI-Systems | HR-Team mit einem Screening-Tool eines Anbieters | Nutzung gemäß Anleitung, menschliche Aufsicht durch kompetentes Personal, Überwachung, Logs mindestens sechs Monate aufbewahren, Beschäftigte informieren; in manchen Fällen Grundrechte-Folgenabschätzung (Art. 26, 27) | 2.12.2027 |
| Betreiber eines beliebigen KI-Systems | Mitarbeitende, die ChatGPT oder Claude bei der Arbeit nutzen | KI-Kompetenz (Art. 4); Transparenzpflichten, wo sie greifen | Jetzt |
Artikel 25 beschreibt, wie ein Unternehmen in der Kette aufsteigt. Jeder Händler, Einführer, Betreiber oder Dritte gilt als Anbieter eines Hochrisiko-Systems, wenn er seinen Namen oder seine Marke darauf anbringt, eine wesentliche Änderung vornimmt, durch die es Hochrisiko bleibt, oder die Zweckbestimmung eines Nicht-Hochrisiko-Systems, auch eines KI-Systems mit allgemeinem Verwendungszweck, so ändert, dass es zum Hochrisiko-System wird. Konkret: Wenn du einen Allzweck-Assistenten so konfigurierst, dass er Bewerbungen rankt, hast du seine Zweckbestimmung in einen Anwendungsfall nach Anhang III geändert, und du bist Anbieter.
Der Omnibus hat diese Kette geschärft. Nach dem geänderten Artikel 25 Absatz 4 müssen der Anbieter eines Hochrisiko-Systems und jeder Dritte, der ein Modell, Werkzeug, eine Dienstleistung oder Komponente liefert, die darin verwendet wird, per schriftlicher Vereinbarung die Informationen, Fähigkeiten, den technischen Zugang und die Unterstützung festlegen, die für die vollständige Einhaltung nötig sind. Open-Source-Werkzeuge, die keine GPAI-Modelle sind, sind ausgenommen. Wer auf ein Hochrisiko-Produkt zusteuert, muss das im API-Vertrag regeln. Standard-Nutzungsbedingungen tun das selten.
Hochrisiko-Systeme: Umfang, Pflichten und die neue Übergangsregel
Ein KI-System ist nach Artikel 6 Absatz 2 hochriskant, wenn es unter einen Anwendungsfall des Anhangs III fällt. Die Kommission nennt die Bereiche: Biometrie, kritische Infrastruktur, Bildung, Beschäftigung und Personalmanagement, Zugang zu wesentlichen Diensten (einschließlich Kredit), Strafverfolgung, Migration und Grenzkontrolle sowie Rechtspflege und demokratische Prozesse. Artikel 6 Absatz 3 erlaubt dem Anbieter den Schluss, dass ein System nach Anhang III nicht hochriskant ist, wenn es kein erhebliches Risiko für Gesundheit, Sicherheit oder Grundrechte birgt. Diese Bewertung muss er aber vor dem Inverkehrbringen dokumentieren, und Profiling natürlicher Personen bleibt hochriskant.
Anbieter von Hochrisiko-Systemen müssen die Anforderungen der Artikel 8 bis 15 erfüllen: Risikomanagementsystem, Daten-Governance, technische Dokumentation, Aufzeichnung, Transparenz gegenüber Betreibern, menschliche Aufsicht sowie Genauigkeit, Robustheit und Cybersicherheit. Artikel 16 ergänzt Qualitätsmanagementsystem, Dokumentation, Log-Aufbewahrung, Konformitätsbewertung und mehr. Das sind Engineering-Ergebnisse, und deshalb wird Evaluierungsarbeit wie in meinem Leitfaden zu LLM-Evals zum Prüfnachweis statt zum Nice-to-have.
Betreiber haben in Artikel 26 eine eigene Liste: das System gemäß Gebrauchsanweisung nutzen, die menschliche Aufsicht Personen mit der nötigen Kompetenz, Schulung und Befugnis übertragen, den Betrieb überwachen, automatisch erzeugte Logs mindestens sechs Monate aufbewahren und als Arbeitgeber vor dem Einsatz die Arbeitnehmervertretung und die betroffenen Beschäftigten informieren. Nach Artikel 27 müssen außerdem öffentlich-rechtliche Einrichtungen, private Stellen mit öffentlichen Aufgaben und Betreiber bestimmter Kredit- und Versicherungssysteme eine Grundrechte-Folgenabschätzung durchführen. Der Omnibus erlaubt, dass diese Abschätzung auf eine bestehende DSGVO-Datenschutz-Folgenabschätzung verweist.
Es gilt eine Übergangsregel. Nach dem geänderten Artikel 111 Absatz 2 sind Hochrisiko-Systeme, die vor dem Anwendungsdatum in Verkehr gebracht oder in Betrieb genommen wurden, nur erfasst, wenn ihr Design danach erheblich geändert wird. Anbieter und Betreiber von Hochrisiko-Systemen, die für Behörden bestimmt sind, müssen in jedem Fall bis zum 2. August 2030 konform sein. Verstehe das nicht als Erlaubnis zu warten: Ein großer Umbau eines Screening-Tools im Jahr 2028 kann das System in den Anwendungsbereich ziehen.
Bei den Sanktionen sieht Artikel 99 bis zu 15 Millionen Euro oder 3 Prozent des weltweiten Jahresumsatzes für Verstöße gegen Anbieter- und Betreiberpflichten vor, je nachdem, welcher Betrag höher ist. Für KMU gilt der niedrigere Betrag. Der Omnibus dehnt die Regel „der niedrigere Betrag“ auf die neue Kategorie der kleinen Mid-Caps aus (weniger als 750 Beschäftigte und bis zu 150 Millionen Euro Umsatz oder 129 Millionen Euro Bilanzsumme), im von mir gelesenen Text aber nur für die niedrigeren Stufen in den Absätzen 4 und 5, nicht für die Stufe mit 15 Millionen Euro. Mittelständler sollten mit ihrer Rechtsberatung klären, welche Obergrenze für sie gilt.
KI-Kompetenz: Die Pflicht, die schon gilt
Artikel 4 gilt seit dem 2. Februar 2025 und ist damit die einzige Pflicht in diesem Beitrag, die für fast jedes Unternehmen bereits scharf ist. Der Omnibus hat den Text ersetzt: Anbieter und Betreiber müssen nun Maßnahmen ergreifen, um die KI-Kompetenz ihres Personals und anderer Personen zu fördern, die in ihrem Auftrag KI-Systeme betreiben oder nutzen, unter Berücksichtigung von technischem Wissen, Erfahrung, Ausbildung, Schulung und Einsatzkontext. Der Artikel stellt klar, dass er nicht verlangt, ein bestimmtes Kompetenzniveau einer Einzelperson zu garantieren.
Das Q&A der Kommission ist praxisnah. Es bestätigt, dass Aufsicht und Durchsetzung seit August 2026 gelten, dass nationale Marktüberwachungsbehörden nach nationalem Recht Sanktionen verhängen können, dass es keine Pflicht gibt, das Wissen der Beschäftigten zu messen, dass kein Zertifikat nötig ist und dass eine interne Dokumentation von Schulungen oder Leitinitiativen genügt. Ein KI-Beauftragter oder ein Governance-Gremium ist nicht vorgeschrieben.
Meine Lesart: Die Latte liegt niedrig, aber sie ist nicht leer. Eine einstündige Foliensammlung für alle passt weder zu einer Entwicklerin, die Agenten baut, noch zu einem Recruiter, der ein Screening-Tool nutzt. Richte dich nach der Rolle, dokumentiere, was du getan hast, und decke die Fehlerbilder ab, denen die Leute tatsächlich begegnen, etwa Prompt Injection und selbstsicher falsche Antworten.
Was ein mittelständisches Unternehmen jetzt tun sollte
So würde ich vorgehen, für ein Unternehmen mit ein paar hundert Beschäftigten, das auf LLM-APIs aufbaut und KI-gestützte SaaS einkauft.
- Baue ein KI-Inventar auf. Liste jedes KI-System, das du baust, kaufst oder Mitarbeitende nutzen lässt, mit Verantwortlichen, Anbieter, Modell, Datenkategorien und Zweck. Schatten-Nutzung eingeschlossen.
- Ordne jeden Eintrag nach Rolle und Risiko ein. Halte fest, ob du Anbieter, Betreiber oder beides bist, und prüfe den Zweck gegen Anhang III und Artikel 5. Schreibe die Begründung auf, besonders bei Ausnahmen nach Artikel 6 Absatz 3.
- Stoppe alles, was verboten sein könnte. Artikel 5 gilt seit Februar 2025, und zwei neue Verbote folgen am 2. Dezember 2026, wenn du Bilder oder Videos generierst.
- Schließe die Lücken bei Artikel 50. Chatbot-Hinweis und Inhaltskennzeichnung gelten bereits. Nutze meine Checkliste zu Artikel 50 und beachte den 2. Dezember 2026 für ältere generative Systeme.
- Dokumentiere die KI-Kompetenz. Rollenbasierte Schulung, ein kurzer Nachweis, wer was erhalten hat, und ein Auffrischungsrhythmus. Ein Zertifikat ist nicht nötig.
- Passe Lieferantenverträge an. Sammle die Modelldokumentation nach Artikel 53 Absatz 1 Buchstabe b, notiere, ob der Anbieter den Code of Practice unterzeichnet hat, und ergänze Formulierungen nach Artikel 25 Absatz 4 für jeden möglichen Hochrisiko-Anwendungsfall.
- Bereite 2027 vor, wo ein Anhang-III-Anwendungsfall real ist. Logging, menschliche Aufsicht, Evaluierungssets und eine technische Dokumentation sind günstiger von Anfang an eingeplant als nachgerüstet. Hinweis zum Timing: Normen und Leitlinien waren ein genannter Grund für die Verschiebung, rechne also mit Weiterentwicklung.
- Benenne eine verantwortliche Person und einen Review-Rhythmus. Regeln, Leitlinien der Kommission und nationale Durchsetzung sind weiter in Bewegung, und der Omnibus selbst hat gezeigt, wie schnell sich Termine ändern können. Ein vierteljährlicher Review ist angemessen.
Die Punkte eins bis sechs kosten Tage, nicht Monate, und jeder davon ist nützlich, egal was mit den Terminen passiert. Bei den Punkten sieben und acht wird die Frist 2027 tatsächlich relevant, und nur für Unternehmen mit einem Anhang-III-Anwendungsfall.
Quellen
- Regulation (EU) 2024/1689 (AI Act), EUR-Lex
- Regulation (EU) 2026/1744 (Digital Omnibus on AI), EUR-Lex
- AI Act Explorer: Digital Omnibus on AI, full amending text
- European Commission: AI Act regulatory framework and timeline
- European Commission: Guidelines for providers of general-purpose AI models
- European Commission: Q&A on the guidelines for GPAI providers
- European Commission: The General-Purpose AI Code of Practice
- European Commission: AI literacy Questions and Answers
- AI Act Article 25: Responsibilities along the AI value chain
- AI Act Article 26: Obligations of deployers of high-risk AI systems
- AI Act Article 27: Fundamental rights impact assessment
- AI Act Article 53: Obligations for providers of general-purpose AI models
- AI Act Article 99: Penalties
- AI Act Article 101: Fines for providers of general-purpose AI models
- Gibson Dunn: EU AI Act Omnibus Agreement, postponed high-risk deadlines (27 May 2026)
- Orrick: EU AI Act Update, Digital Omnibus finalizes 8 compliance changes (29 July 2026)
- K&L Gates: EU Digital Omnibus on AI enters into force (31 July 2026)
Häufige Fragen
Wurde die Hochrisiko-Frist des EU AI Act verschoben?
Ja, und die Verschiebung ist geltendes Recht. Die Verordnung (EU) 2026/1744 (Digital Omnibus on AI) ist am 27. Juli 2026 in Kraft getreten. Die Hochrisiko-Pflichten für Systeme nach Anhang III gelten nun ab dem 2. Dezember 2027 statt ab dem 2. August 2026, für KI in regulierten Produkten nach Anhang I ab dem 2. August 2028 statt ab dem 2. August 2027.
Wann gelten die GPAI-Pflichten des AI Act?
Die Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck gelten seit dem 2. August 2025. Die Kommission kann sie seit dem 2. August 2026 durchsetzen, auch mit Bußgeldern. Modelle, die vor dem 2. August 2025 in Verkehr gebracht wurden, müssen bis zum 2. August 2027 konform sein.
Bin ich Anbieter oder Betreiber, wenn ich auf der OpenAI- oder Anthropic-API aufbaue?
Wer auf einem Modell ein KI-System entwickelt und unter eigenem Namen in Betrieb nimmt, ist Anbieter dieses KI-Systems, auch wenn OpenAI oder Anthropic Anbieter des Modells ist. Unternehmen, die ein fertiges System nur im eigenen Geschäft einsetzen, sind Betreiber. Wer ein internes Tool für die eigenen Mitarbeitenden baut, ist in der Regel beides.
Muss ich den GPAI Code of Practice einhalten?
Nein. Der Kodex ist freiwillig und richtet sich an Anbieter von GPAI-Modellen. Die Kommission und der KI-Ausschuss haben ihn als geeigneten Weg bestätigt, mit dem Anbieter die Einhaltung nachweisen können. Wer ein Modell nur über eine API aufruft, hat Pflichten aus den Regeln für KI-Systeme, nicht aus dem Kodex.
Verlangt der AI Act KI-Schulungen für Mitarbeitende?
Artikel 4 verpflichtet Anbieter und Betreiber, Maßnahmen zur Förderung der KI-Kompetenz ihres Personals und anderer Personen zu ergreifen, die in ihrem Auftrag KI-Systeme betreiben oder nutzen. Seit dem Omnibus ist kein bestimmtes Kompetenzniveau vorgeschrieben, und laut Kommission braucht es kein Zertifikat. Eine interne Dokumentation der Schulungen genügt.
Welche Bußgelder drohen bei Hochrisiko-KI?
Verstöße gegen Anbieter- und Betreiberpflichten bei Hochrisiko-Systemen können mit bis zu 15 Millionen Euro oder 3 Prozent des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist. Für KMU gilt der niedrigere der beiden Beträge. Die Kommission kann GPAI-Modellanbietern nach Artikel 101 Bußgelder von bis zu 3 Prozent oder 15 Millionen Euro auferlegen.